调试器回答的问题只有一个:程序此刻处于什么状态。断点、单步、监视窗口、内存窗口、调用堆栈,都是这个问题的不同问法。用错工具,停下来也只是看热闹。
定位问题的常见手段有三种:逐过程单步、把代码分段注释掉做隔离、用二分法缩小范围。找到位置之后还要确定原因、改代码、重新测试,这四步走完才算一次完整的调试。
bug 这个词,和两个编译配置
1947 年 9 月 9 日,Harvard Mark II 的日志本上贴了一只飞蛾,旁边写着“First actual case of bug being found”。这页日志后来成了计算机领域的著名实物:
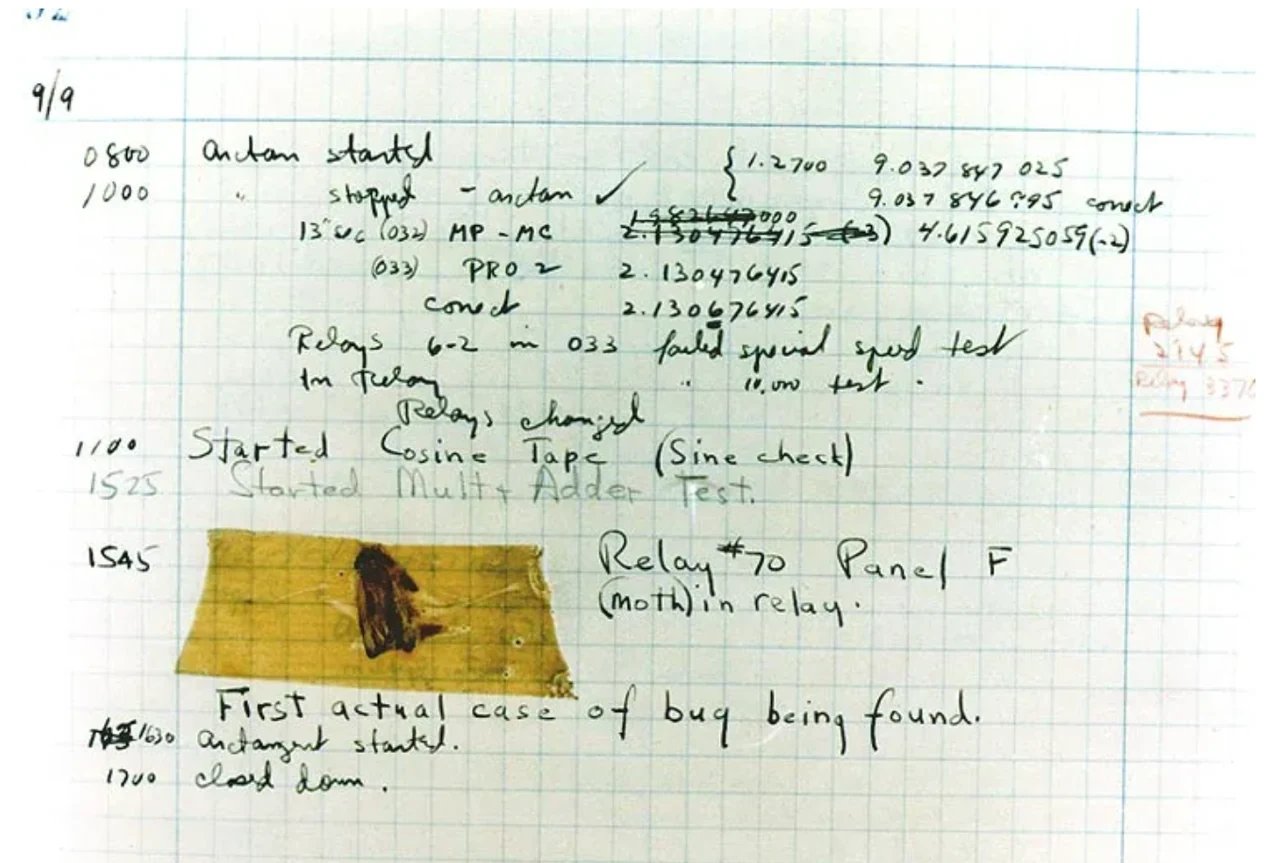
课件把这页说成 bug 一词的起源,需要收一收。工程界更早就用 bug 指设备缺陷,爱迪生 1878 年的信里就出现过这个说法;这次记录做的是让它在计算机语境里流行起来。
VS 顶部有 Debug 和 Release 两个配置,它们对应两种产物,差别不止快慢:
| Debug | Release | |
|---|---|---|
| 优化 | 基本关闭(/Od) | 全面优化(/O2) |
| 调试信息 | 生成 PDB,源码行和指令对得上 | 默认不生成 |
| 预处理器宏 | _DEBUG | NDEBUG |
| 断点 | 正常命中 | 常变灰或错位 |
断点变灰不是 VS 坏了。Release 会把局部变量搬进寄存器、把短函数内联掉、展开循环,源码行不再一一对应机器指令,断点找不到落点。
assert 的差别写在头文件里:
#ifdef NDEBUG
#define assert(condition) ((void)0)
#else
#define assert(condition) /* 实现定义 */
#endif
Release 下 NDEBUG 一定义,assert(expr) 直接变成空语句,连参数都不会求值。用 assert 做参数检查的代码,在发布版里等于没检查。
Debug 版里没赋值的 int 常显示 -858993460,那是 0xCCCCCCCC。调试运行库把没写过的栈填成 0xCC(int 3 的机器码,方便调试器撞上就停);堆上没写过的内存常填 0xCD,对应 -842150451。看到这两个数,说明这块内存从来没被写过,不能当初始值用。
F9 停下,F10 跨过,F11 进去
开始调试前先确认两件事:顶部配置是 Debug,平台和要复现的目标一致(x86 与 x64 的栈布局、指针大小都不同)。
| 键 | 语义 |
|---|---|
| F9 | 在光标行设断点或取消断点 |
| F5 | 启动调试,运行到下一个命中的断点 |
| F10 | 逐过程:执行完当前行,遇到函数调用整个算一步 |
| F11 | 逐语句:执行当前行,遇到函数调用进入函数体 |
| Shift+F11 | 跳出当前函数,回到调用它的那一行 |
| Ctrl+F10 | 运行到光标所在行 |
| Ctrl+F5 | 不调试直接运行,忽略所有断点 |
两个细节容易误解。第一,断点停在“这一行执行之前”:黄箭头还亮着时,这一行的副作用一个都没发生;打在 arr[i] = 0; 上,arr[i] 还是旧值,想看结果要再按一次 F10。第二,F10 不会屏蔽函数内部的断点:逐过程只是不单步进入,被调用的函数里如果还留着断点,照样会停。
F11 是进入函数唯一的方式。放一行在 Swap(a, b); 上按 F10,整个调用一闪而过;按 F11,才看得到形参在栈上新开的那份拷贝。
断点不止一种。右键断点的红点,可以设条件:
- 条件断点:填表达式
i == 9,只有成立才停;适合大循环里只看某一轮。 - 命中次数:填“大于 100”,跳过前面一百次。
- 跟踪点:命中时不暂停,只往输出窗口打一行,比如
i = {i},相当于不用改源码的printf。 - 数据断点:盯一块内存被写,填
&i,可以抓住“这个变量到底被谁改了”。它靠 CPU 的硬件断点寄存器实现,x86 和 x64 上最多 4 个,ARM64 只有 2 个,不适合当日常手段。
监视窗口:表达式、数组和改值
启动调试后,从【调试】→【窗口】→【监视】打开任意一个监视窗口,最多四个,可以分屏对照。
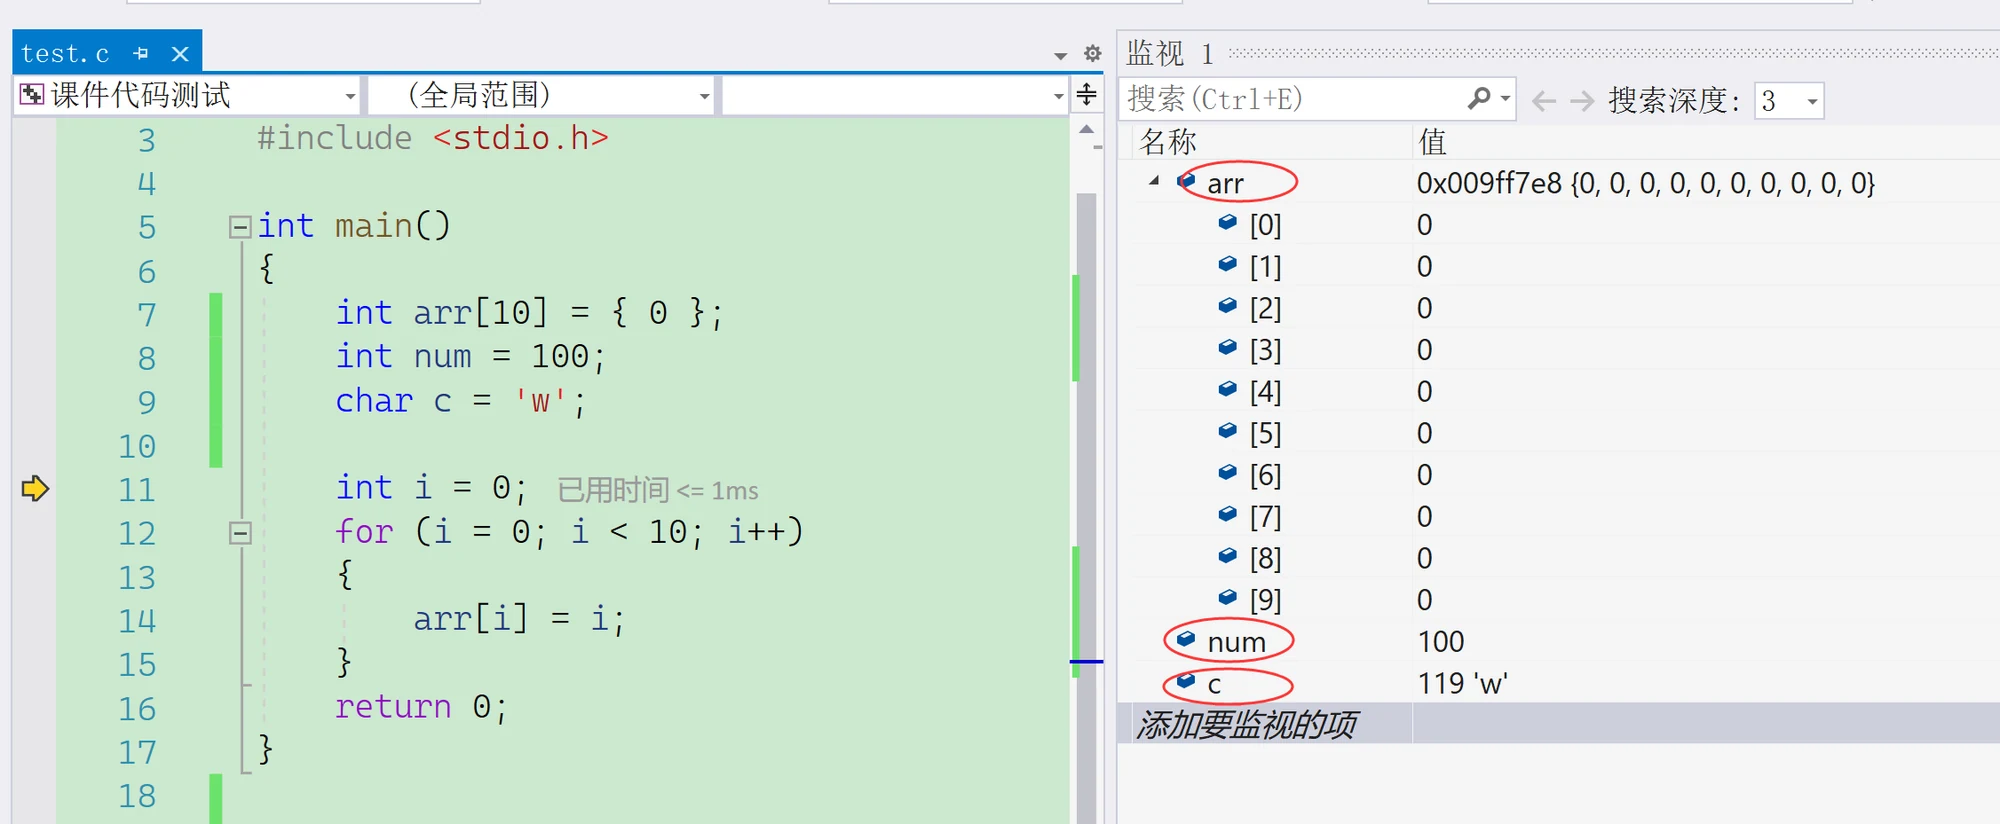
输入框里能写的东西比想象的多:变量名、arr[i]、i * 2、i == 5,调试器现场求值。数组要写成 arr,10,逗号后面是“展开多少个”。数组名在表达式里退化成首元素指针,调试器默认只肯显示一个元素,不写长度就只能看到一个数。
二维数组按行展开:a,3 显示三行,每行又是一个指针,再展开才看到列。扫雷的两张 11×11 棋盘传进函数后,同样靠“名字,行数”这种方式看。
监视窗口也能改值:双击“值”列输入新数字,按 F5 继续,用来验证“如果这里是一百会怎样”,不必改源码重编。它还能调用函数,strlen(buf) 会真的执行,所以排查内存问题时别在里面随手调函数,观察本身会改变被观察的对象。
同类的还有自动窗口和局部变量窗口:自动窗口只列当前行附近用到的变量,局部变量列当前函数的所有局部变量。变量少的时候它们比手动输入更快。
内存窗口:地址栏填什么,字节怎么读
【调试】→【窗口】→【内存】打开内存窗口,地址栏可以直接填 arr、&num、&c。
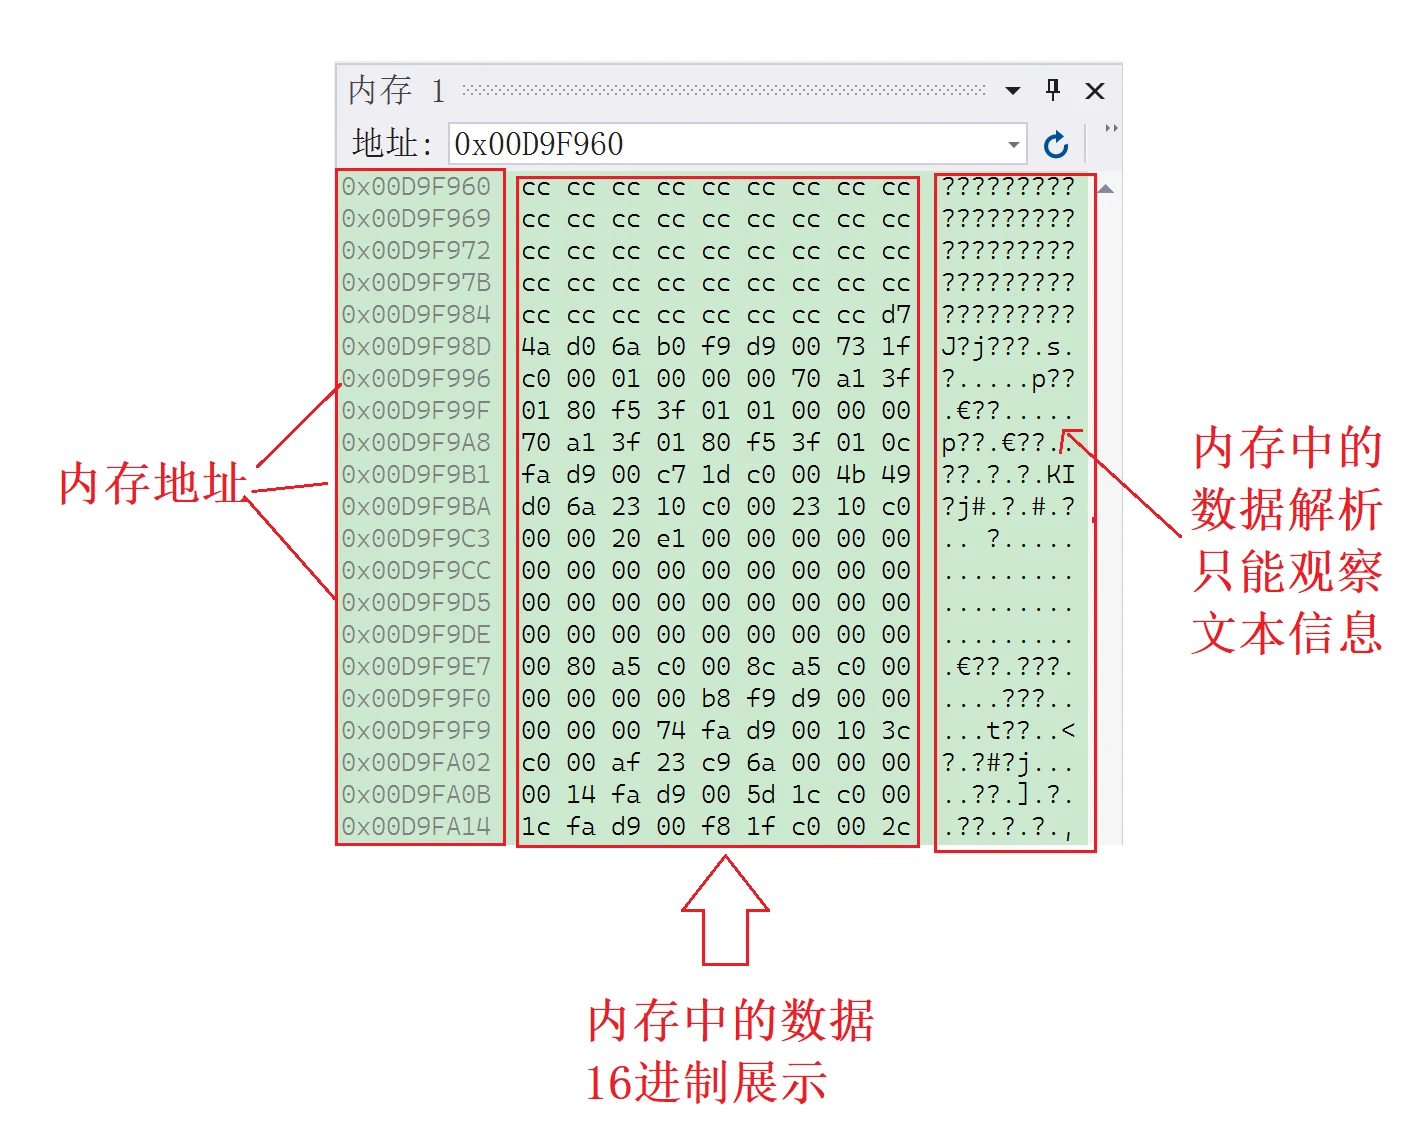
读这张图记住三件事。第一,小端序:int 的 100 在内存里是 64 00 00 00,低字节在前,拼回去才是 0x00000064。第二,列宽只改分组:右键“列”可以设 1、2、4、8、16、32、64,它决定一行显示几个字节,不改变字节顺序。第三,cc cc cc cc 就是前面说的未初始化栈填充,看到它说明这块还没被写过。
地址栏里 arr 和 &arr 填进去数值一样,因为数组名就是首元素地址;p 和 &p 完全是两个地方,前者看指针指向的内存,后者看指针自己占的那 8 个字节。指针的 bug 十有八九要在这两个地址之间来回切。
内存窗口没有类型,只有字节。把它解释成 int、char、浮点数的是监视窗口,所以“值不对但字节对”这种情况,通常意味着类型或对齐出了问题。
调用堆栈:看出这一行是谁调进来的
【调试】→【窗口】→【调用堆栈】列出从 main 到当前函数的一串调用。最下面是最早的调用者,最上面是正在执行的那一层,黄箭头标出当前帧。
点选其中任意一层,源码和局部变量会切到那一帧的上下文:这一层的 i 是几、参数传了什么,都能看清楚。递归时调用堆栈最有价值——同一个函数名连续出现十几层,栈深度一眼可见;栈溢出报错时,也能看出是哪条调用链一路没有返回。
课件的窗口清单里提到了自动窗口、局部变量、反汇编、寄存器。反汇编窗口把当前源码对应的机器指令列出来,用来确认“这一行到底变成了几条指令”;寄存器窗口看 eax、rsp 这些值,理解栈指针为什么会往下走。这两个窗口平时不用,排查“Release 下行为不对”时很有用。
三个例子各用一套手段
求 1! 到 10! 的和。课件把第一段求阶乘的代码改成两重循环:
int main()
{
    int n = 0;
    int i = 1;
    int sum = 0;
    for(n=1; n<=10; n++)
    {
        for(i=1; i<=n; i++)
        {
            ret *= i;
        }
        sum += ret;
    }
    printf("%d\n", sum);
    return 0;
}这段代码有两个问题。ret 从来没有声明,编译阶段直接报 C2065: "ret": 未声明的标识符;即使补上声明,ret 也没有在每个 n 开始时重置为 1,它会带着上一个阶乘继续乘,n=3 时算的是 2 * 1 * 2 * 3 = 12,不是 6。
#include <stdio.h>

int main(void)
{
    int n = 0;
    int i = 0;
    long long sum = 0;
    long long ret = 1;

    for (n = 1; n <= 10; n++)
    {
        ret = 1;
        for (i = 1; i <= n; i++)
        {
            ret *= i;
        }
        sum += ret;
    }

    printf("%lld\n", sum);    /* 4037913 */
    return 0;
}
调试时把断点打在 sum += ret;,监视 n、ret、sum:n 每加一,ret 应该回到 1 再乘上去,sum 应该是 1、3、9、33、153……。看一眼就能判断重置有没有漏。
越界写为什么会变成死循环。下面这段在 VS2022、x86、Debug 下会一直打印 hehe:
#include <stdio.h>

int main(void)
{
    int i = 0;
    int arr[10] = {1, 2, 3, 4, 5, 6, 7, 8, 9, 10};

    for (i = 0; i <= 12; i++)
    {
        arr[i] = 0;
        printf("hehe\n");
    }
    return 0;
}只看代码,i 最大到 12,arr[12] 越界,理应崩溃,实际却一直转。原因是栈布局:
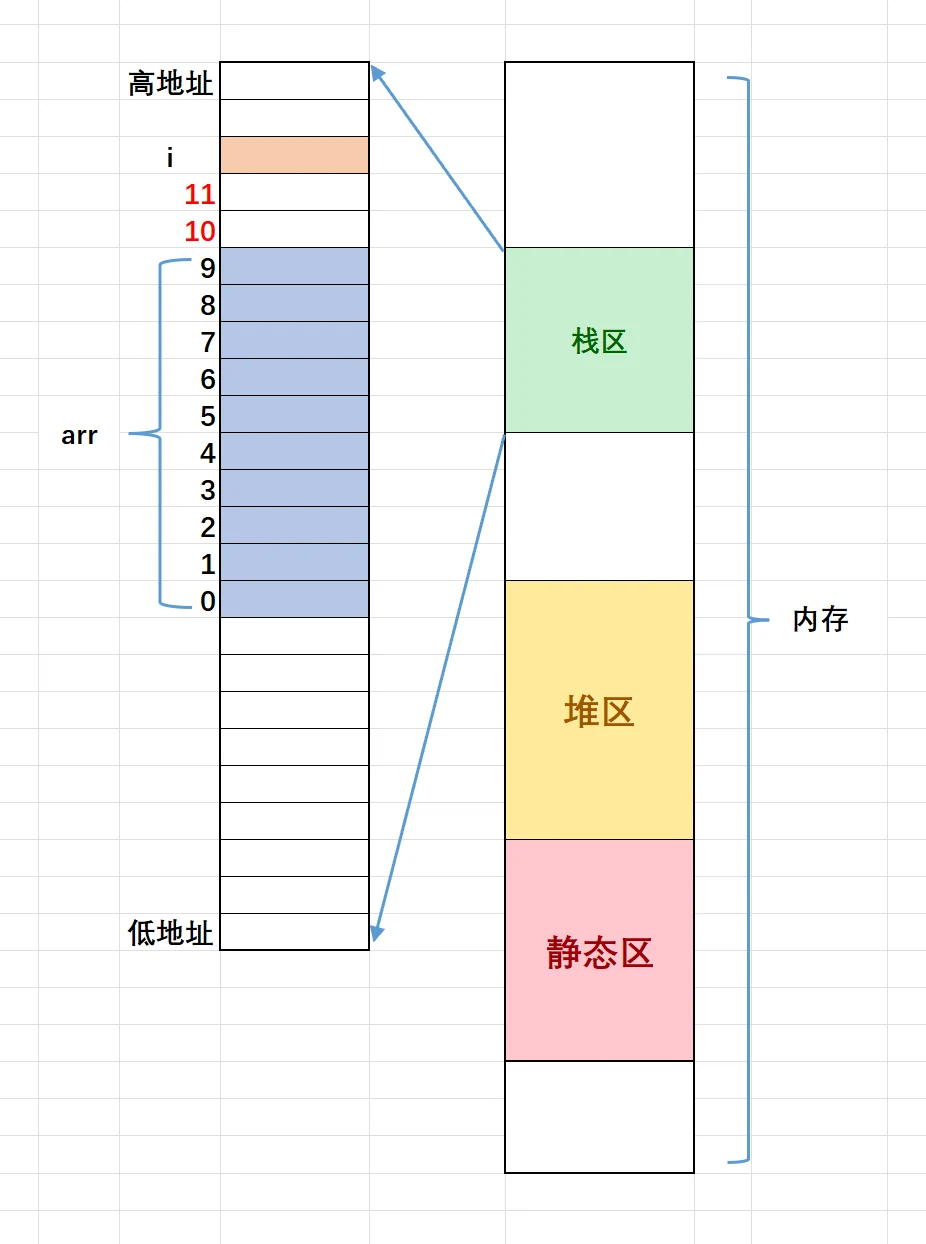
arr[10]、arr[11]、arr[12] 写下去的 0 落在 i 所占的字节上,i 被清零,下一轮判断 i <= 12 又成立,循环永远出不去。
i 和 arr 之间恰好空出两个 int,是编译器的栈对齐和调试填充造成的,换个编译器、换个优化级别就变。课件也补了一句:切到 x64,或者切到 Release,栈的使用方向可能是反的,这段代码也许直接崩,也许正常退出。所以这是某个编译器在某个配置下的行为,与 C 语言的规则无关;越界写本身始终是未定义行为。
扫雷里的数组。在 FindMine 内部打断点,可以从 main 一路跳进函数。数组传参后在函数里只剩首地址,监视窗口写 show,11 才能看到整片;二维数组写 board,11 先展开行,再逐行展开列。调试前先想好“这一轮 win 应该是几、show[x][y] 应该变成几”,再去看实际值,比漫无目的地单步有效。
编译、链接、运行时,三种错配三种工具
课件按“编译、链接、运行时”分的三类,值得原样记住,因为工具用错就是白费力气。
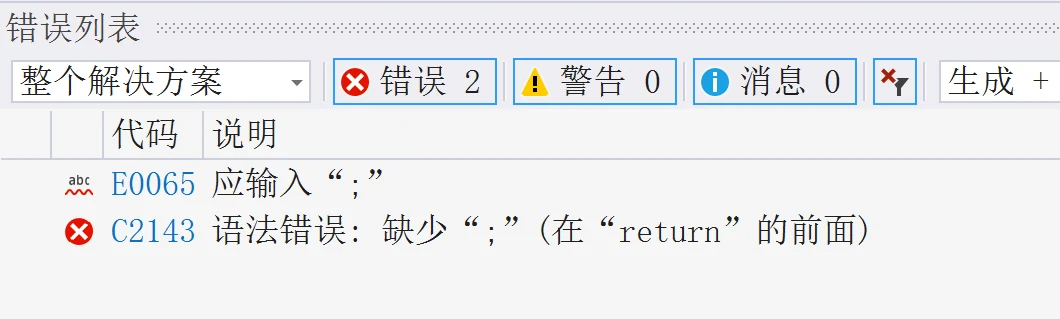
编译错误是语法层。E0065 应输入“;”、C2143 语法错误: 缺少“;”,双击错误行就能跳到附近。漏一个右花括号,后面几十行都会被解析成错的,编译器一口气报几十条,真病灶通常在第一条;改完重新编译,大半会自己消失。
链接错误是“每个 .c 都编过了,但文件之间对不上号”。下面这张图是漏包含 <stdio.h> 的典型现场:
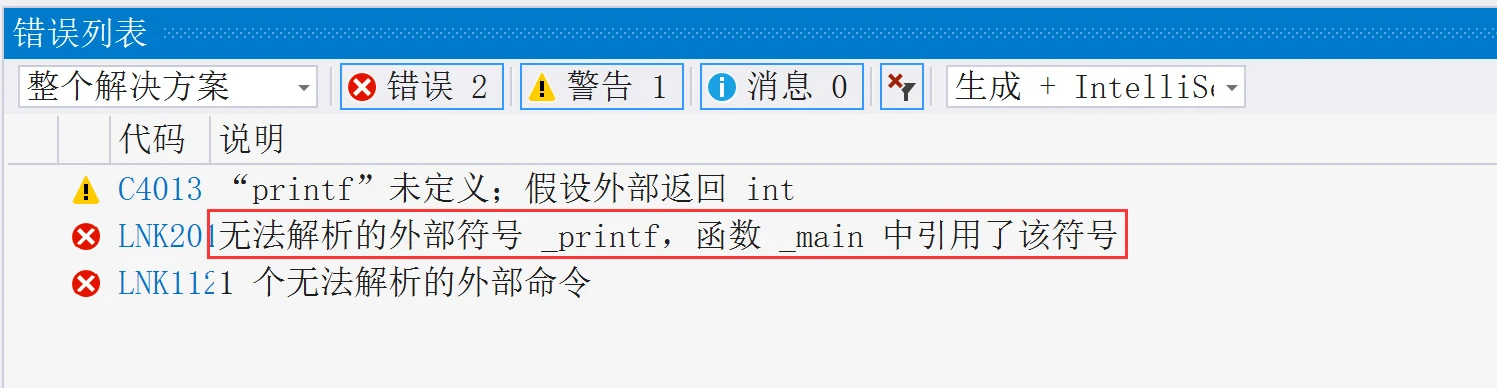
LNK2019: 无法解析的外部符号 表示见过声明、翻遍所有目标文件没找到定义,常见原因是没有把源文件加进工程、函数名拼错、头文件没包含、引用的库没链接。LNK2005: already defined 反过来,同一个符号定义了两次,最常见的是把函数体写进了头文件,被两个源文件各包含一次。
运行时错误才是调试器的主场,再分两类:会崩的(空指针、野指针、栈溢出)和不崩但结果错的(逻辑错误)。后者没有报错可看,只能靠断点和监视把“我以为”换成“我看到”。
还没有评论 — 第一条由你来留。