PPID    PID   PGID    SID TTY      STAT COMMAND
2806   4223   4223   2780 pts/2    S    sleep 100
2806   4224   4223   2780 pts/2    S    sleep 200
2806   4225   4223   2780 pts/2    S    sleep 300
三个 sleep 的 PGID 相同,说明它们在同一个进程组;SID 相同,说明属于同一个会话;TTY 都是 pts/2,说明它们都还挂在这个终端上。终端按下 Ctrl+C 时,信号发给的是"前台进程组",不是一个进程。想把服务从终端里摘出去,就得改掉它的 PGID 和 SID 这两层归属。
进程组是为了让信号一次打到一组
每个进程除了 PID,还属于一个进程组,组有一个 PGID,同样是正整数,存在 pid_t 里。进程组的组长由一条规则判定:PID == PGID。课件里 ps 和 cat 同时出现在输出中,ps 的 PID 与 PGID 都是 2880,它就是组长,cat 的 PGID 也是 2880,但它自己的 PID 是 2881,所以只是组员。
查看方式有两组选项:ps -eo pid,pgid,ppid,comm 里 -e 表示所有进程、-o 用逗号指定要输出的列;ps axj 里 a 列出所有用户的进程、x 连无控制终端的进程也列出来、j 输出作业控制相关信息。后者比前者更适合看进程组和会话,因为它直接给了 PGID 和 SID。
进程组的生命周期有个反直觉的地方:从创建开始,一直持续到组里最后一个进程离开。组长先退出,组还在,只要还有一个成员活着,这个 PGID 就继续存在。所以"组长没了这个组就散了"是错的。
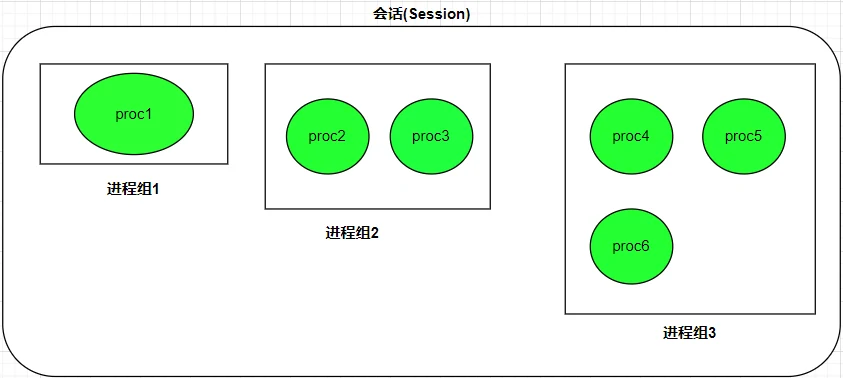
& 和管道都影响进程组的构成。proc2 | proc3 & 把两个进程放进同一个后台组;proc4 | proc5 | proc6 & 再开一个。没有 & 时,整条管道在前台,Ctrl+C 会同时打中管道里的每个进程。
会话、控制终端,以及谁收到信号
会话(session)是进程组的上一层,一个会话可以包含多个进程组,有唯一的 SID。SID 等于会话首进程(session leader)的 PID,而首进程一定同时是某个组的组长,所以你会看到 PID == PGID == SID 的三连。
会话还管着一件更要紧的东西:控制终端(controlling terminal)。用户登录后拿到的那个 shell 进程,它的终端就是控制终端;控制终端的信息随 fork 复制到子进程,所以 shell 启动的进程默认也以同一个终端为控制终端。默认情况下没有重定向,标准输入、标准输出、标准错误都指向它,从标准输入读就是读键盘,往标准输出写就是写到屏幕。
一个会话有控制终端时,里面的进程组被分成一个前台进程组和若干个后台进程组。键盘产生的信号只送前台组:
| 按键 | 信号 | 默认动作 |
|---|---|---|
Ctrl+C | SIGINT | 终止 |
Ctrl+\ | SIGQUIT | 终止并生成 core dump |
Ctrl+Z | SIGTSTP | 停止(Terminal Stop) |
课件在作业控制那一节把 Ctrl+Z 对应的信号写成了 STGTSTP,这个名字不存在,正确的是 SIGTSTP,照抄会编译不过。
终端断开时走的是另一条路径:终端接口检测到调制解调器或网络断开,会把挂断信号 SIGHUP 发给控制进程,也就是会话首进程。
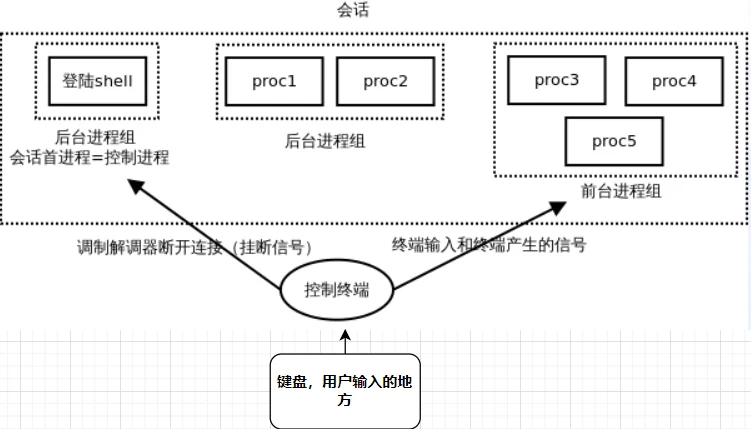
作业控制:shell 管的是作业,不是单个进程
作业(job)是站在用户角度说的:为完成一件事启动的一批进程,可以只有一个,也可以是一条管道。cat /etc/filesystems | head -n 5 就是一个作业、两个进程,在前台跑。shell 分前后台控制的单位是作业或进程组,所以一个前台作业可以包含多个进程,后台作业也可以有任意多个同时跑。
& 把作业放到后台,shell 立刻返回,并打印一行 [1] 2202:方括号里是作业号,后面是 PID。作业号只在当前 shell 内有效,PID 才是全局的。
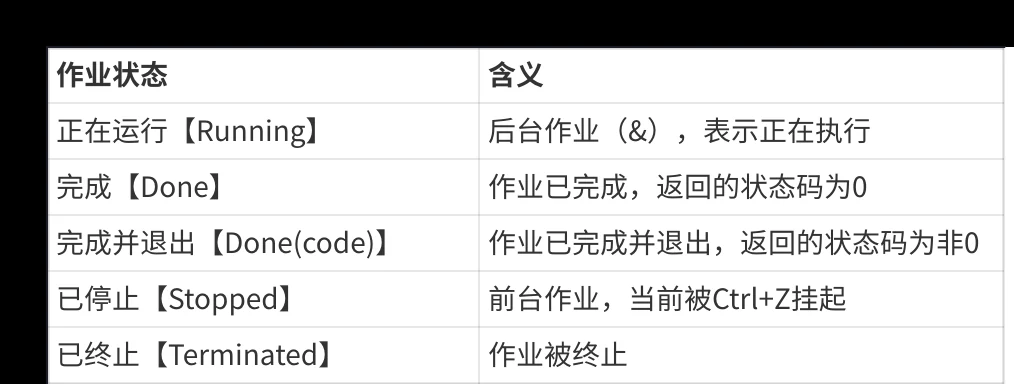
作业状态和作业说明符是两个不同的表。状态描述作业现在处于什么阶段:
说明符描述"怎么指定某个作业":
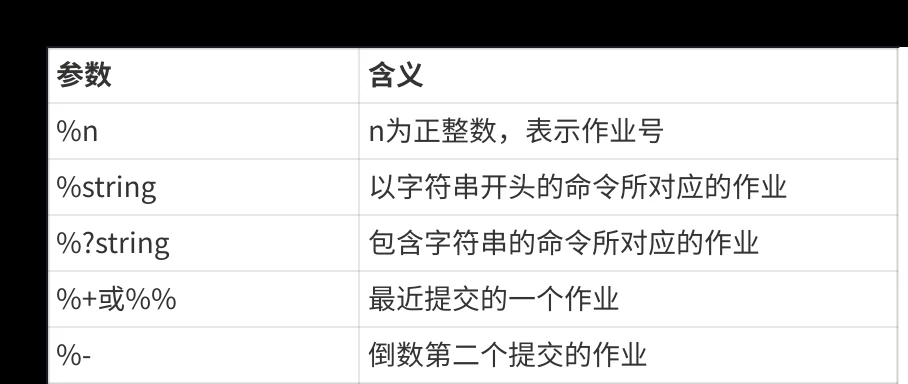
Ctrl+Z 挂起前台作业后,jobs 能列出后台和挂起的作业,jobs -l 多显示 PID,jobs -p 只显示 PID。切回前台用 fg,可以带 %n、%string 这类说明符。
课件说"fg 参数缺省时默认将作业号为 1 的作业切到前台",这句不对。bash 的默认参数是当前作业,也就是带 + 标记的那个,等价于 %+ 或 %%,只有当前作业恰好是 1 号时两种说法才碰巧一致。带 - 的是"即将成为当前作业"的那个,每次当前作业结束,它就顶上去。
作业控制这套机制在守护进程(daemon)面前是要被绕开的:& 只是换了前台/后台的归属,会话没变、控制终端还在,关终端时 SIGHUP 仍会沿着会话找上来。
setsid 的三件事和一个前提
创建新会话用 setsid:
#include <unistd.h>

pid_t setsid(void);   /* 成功返回新会话 ID,失败返回 -1 */
它一次做三件事:调用进程成为新会话的会话首进程;成为新进程组的组长,新 PGID 就是它的 PID;切断与控制终端的联系,新会话没有控制终端。
前提是调用进程不能已经是进程组组长。违反时返回 -1,errno 为 EPERM——一个组长把自己搬进新会话,组里的其他成员还留在原地,会话与进程组的两层结构会断掉,内核直接拒绝。
解法就是先 fork:子进程继承父进程的 PGID,但 PID 是新分配的,两者不相等,它一定不是组长,setsid 必然成功。父进程随后退出,子进程被 PID 1 收养,这就是守护进程 PPID 变成 1 的来历。
课件的 Daemon 顺序是对的——先 fork 再 setsid。但正文里把函数名写成了 setseid,这是拼写错误,照抄编译不过。
守护进程:把 session leader 的身份也丢掉
setsid 之后进程已经是会话首进程,这还不够。会话首进程如果后来打开一个终端设备,仍可能把控制终端捡回来。所以标准做法是两次 fork:第二次让首进程退出,最终干活的进程既不是组长也不是首进程,彻底没有机会再拿到终端。
/* mydaemon.c —— gcc -std=c11 -Wall -Wextra mydaemon.c -o mydaemon */
#define _POSIX_C_SOURCE 200809L
#include <stdio.h>
#include <unistd.h>
#include <fcntl.h>
#include <signal.h>
#include <sys/stat.h>
#include <time.h>

static int Daemonize(const char *workdir)
{
    pid_t pid = fork();
    if (pid < 0) return -1;
    if (pid > 0) _exit(0);        /* 父进程退出,子进程不再是组长 */

    if (setsid() < 0) return -1;  /* 新会话、新进程组、没有控制终端 */

    pid = fork();                 /* 第二次 fork:不再当会话首进程 */
    if (pid < 0) return -1;
    if (pid > 0) _exit(0);

    umask(0);                     /* 不继承调用者的权限掩码 */
    if (chdir(workdir ? workdir : "/") < 0) return -1;

    int fd = open("/dev/null", O_RDWR);
    if (fd < 0) return -1;        /* open 可能返回 0,判断只能是 < 0 */
    if (dup2(fd, STDIN_FILENO) < 0 ||
        dup2(fd, STDOUT_FILENO) < 0 ||
        dup2(fd, STDERR_FILENO) < 0)
        return -1;
    if (fd > STDERR_FILENO) close(fd);
    return 0;
}

int main(void)
{
    signal(SIGPIPE, SIG_IGN);     /* 写已断开的 socket 不杀进程 */
    signal(SIGCHLD, SIG_IGN);     /* 子进程由内核回收,不留僵尸 */

    if (Daemonize("/") < 0) return 1;

    FILE *log = fopen("/tmp/mydaemon.log", "a");
    if (log == NULL) return 1;

    for (;;) {
        time_t now = time(NULL);
        struct tm tm;
        gmtime_r(&now, &tm);
        fprintf(log, "%04d-%02d-%02d %02d:%02d:%02d tick\n",
                tm.tm_year + 1900, tm.tm_mon + 1, tm.tm_mday,
                tm.tm_hour, tm.tm_min, tm.tm_sec);
        fflush(log);
        sleep(1);
    }
    return 0;
}
课件 Daemon(bool ischdir, bool isclose) 里有几处需要替换:
- 重定向前判断写的是
if (fd > 0)。打开成功时open完全可能返回 0(进程启动时 0 号描述符恰好空着),这时整个分支会被跳过,标准流还是坏的。判断成功永远是fd < 0失败、fd >= 0成功。 isclose为真时直接close(0)、close(1)、close(2)。之后任何一次open都可能把新文件分到 0/1/2,库函数会以为标准流还在,日志就写进了不相干的地方。指向/dev/null更可控。- 少了
umask(0)和第二次fork。少了umask,守护进程创建的文件权限会取决于启动它的 shell;少了第二次fork,进程仍是会话首进程。
signal(SIGCHLD, SIG_IGN) 的代价也要知道:内核替你回收子进程,父进程再也拿不到退出状态。如果业务要靠退出码决定是否重启子进程,就不能这么写,得装一个处理器在里面循环 waitpid(-1, &status, WNOHANG)。
怎么确认它真的脱离了
运行之后提示符立刻回来,只能说明父进程退出了,证明不了别的。下面几条要一起对上:
ps -eo pid,ppid,pgid,sid,tty,stat,cmd | grep mydaemon
ls -l /proc/$(pgrep -x mydaemon)/cwd
ls -l /proc/$(pgrep -x mydaemon)/fd
TTY 是 ?,PPID 是 1(或被最近的 subreaper 收养),PGID 和 SID 都等于自己的 PID,cwd 指向 /,0/1/2 三个描述符都指向 /dev/null,这些条件同时成立才算脱离干净。
/proc/<pid>/ 下的 status、fd、cwd、ns 是排查守护进程最直接的材料:status 里的 PPid、SigIgn 能验证信号处置,fd 能看出标准流到底指向哪里。
systemd 时代还要不要自己写
把服务做成守护进程是 SysV 时代的标准动作,现在大多数发行版的 init 是 systemd,它采用"new-style"方案:程序留在前台跑,fork、重定向、日志、重启都交给 systemd。
[Unit]
Description=demo server
After=network.target

[Service]
Type=simple
ExecStart=/usr/local/bin/server 8888
Restart=on-failure
RestartSec=2
StandardOutput=journal
StandardError=journal

[Install]
WantedBy=multi-user.target
Type=simple 要求程序不要自己 fork。在这种单元里再调一次 Daemonize() 是有害的:systemd 把主进程退出理解成服务结束,然后不断重启一个已经变成孤儿的子进程。反过来,Type=forking 配 PIDFile,对应的正是两次 fork 之后父进程退出的那套行为。手写一遍的意义,是看懂这些配置项到底在替你做哪一步。
还没有评论 — 第一条由你来留。