frp 由两个程序组成:frps 跑在有公网 IP 的服务器上,frpc 跑在内网机器上。连接方向是内网主动往外连,公网服务器只负责监听和转发。这套结构对 NAT 来说是"内网发起的一次普通外连",出口没有理由拦;在拿不到公网 IP 的环境里,它比打洞稳定得多。
先选对包,再看两个角色
课件用的版本是 v0.58.1,下载页在 GitHub 的 release 列表里。文件名里带平台和架构,选错架构解压出来的二进制根本跑不起来:
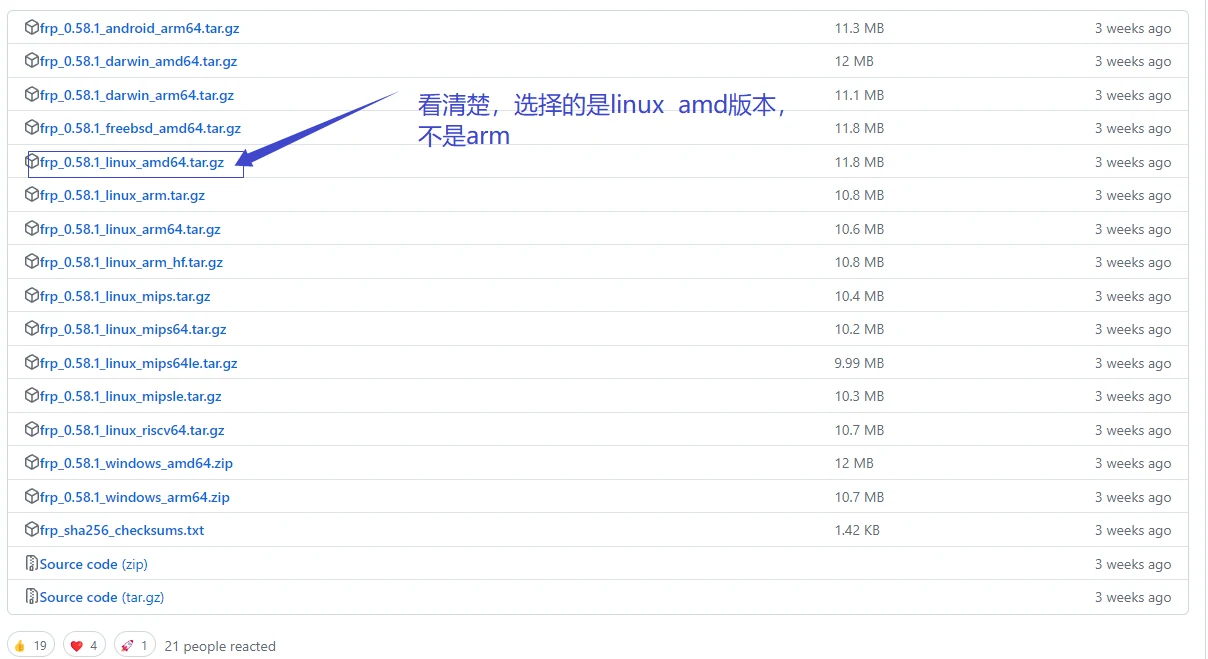
$ wget https://github.com/fatedier/frp/releases/download/v0.58.1/frp_0.58.1_linux_amd64.tar.gz
$ tar -zxvf frp_0.58.1_linux_amd64.tar.gz
$ cd frp_0.58.1_linux_amd64
解压后目录里同时有 frps、frpc 和示例配置。服务端只需要 frps 和 frps.toml,客户端只需要 frpc 和 frpc.toml,多拷过去的文件不影响运行。国内下载 GitHub 慢的话,课件提到的 Watt Toolkit 是给 GitHub 做加速的工具,和 frp 本身无关。
服务端:一个 bindPort 和一个 token
frps.toml 最小配置如下:
bindPort = 8888
auth.token = "换成自己的随机串"
bindPort 是 frpc 连进来的端口,不是给别人访问的端口;auth.token 是两端共同的凭据,值必须完全一致。课件说"服务器只需要配置 bind 端口号就可以",这在纯测试环境成立,但把 auth.token 留空等于让任何人只要知道地址就能往这台服务器上挂代理,公网环境下等同于开放入口。
启动:
$ ./frps -c ./frps.toml看到 frps started successfully 之类的日志就说明监听成功。想放后台,可以:
$ nohup ./frps -c ./frps.toml > frps.log 2>&1 &课件写的是 nohup ./frps -c ./frps.toml &> /dev/null &。&> 把标准输出和标准错误都丢进 /dev/null,效果是"什么都不留下"。测试时干净,出问题时就没有任何线索。改成重定向到日志文件,出故障时至少能看到 token 不对、端口被占这类直接原因。
客户端:一条 proxy 就是一条映射
frpc.toml 的每一项都要和服务器对上:
serverAddr = "203.0.113.10"
serverPort = 8888
auth.token = "换成自己的随机串"

[[proxies]]
name = "ssh-service"
type = "tcp"
localIP = "127.0.0.1"
localPort = 22
remotePort = 8081
serverAddr 填公网服务器的地址,serverPort 与 frps 的 bindPort 一致,auth.token 与 frps 相同。[[proxies]] 下一组字段描述一条映射:localIP 和 localPort 是内网服务的实际监听位置,remotePort 是公网服务器上对外开放的端口。上面这条的意思就是"把服务器的 8081 映射到本机的 22"。
要再加一个 Web 服务,复制一组 [[proxies]] 即可,只改 name、localPort 和 remotePort。name 在同一条连接里必须唯一。
frp 从 v0.52.0 起改用 TOML 这类结构化配置,.ini 写法已废弃。网上大量老教程还是 frpc.ini,字段名是 server_addr、local_port 那一套,抄到新版本上不会生效。
启动客户端:
$ ./frpc -c ./frpc.toml
$ nohup ./frpc -c ./frpc.toml > frpc.log 2>&1 &
日志里出现 start proxy success 表示这条映射已经登记到服务器。
用 ssh 和 nginx 各验一次
第一个实验是 ssh。在内网机器上启动 frpc 后,从任意一台能访问公网服务器的机器上执行:
$ ssh -p 8081 user@203.0.113.10能登进内网那台机器,说明 8081 的字节已经沿着 frpc 建立的那条连接流到了本机 22 端口。这条隧道是 TCP 层面的转发,frps 不解析里面的内容,也不做 TLS 终止。
第二个实验是 nginx,用来验证"换一个服务,配置只改端口"这件事:
$ sudo yum install nginx        # CentOS
$ sudo apt install nginx        # Ubuntu / Debian
$ sudo nginx                    # 启动
$ sudo nginx -s stop            # 停止
把 localPort 改成 80、remotePort 改成 8080,重启 frpc,然后访问 http://203.0.113.10:8080。看到 Welcome to nginx 就通了。
apt 装完的默认首页不在 /var/www/html/index.html,而是 /var/www/html/index.nginx-debian.html。映射到浏览器发现 404,先去看这个路径,别急着怀疑隧道;CentOS 的默认页在 /usr/share/nginx/html/index.html,位置不同。
起不来时按顺序看
frp 的错误信息比较直白,按下面的顺序查,比反复改配置快:
客户端连不上服务器。 报 connect: connection refused,先看 serverAddr、serverPort 是否写错,再看 frps 是否真的在跑,最后看云服务器安全组有没有放行 bindPort。安全组是云平台外面的一层,系统里的 firewalld 或 ufw 是里面的一层,两层都要放行。
连上了但被拒绝。 报 authorization failed,是两边的 auth.token 不一致,多一个空格都会失败。
服务器端口被占。 报 port already used,remotePort 已经被别的进程监听了。在服务器上确认:
$ ss -lntp | grep -E '8888|8081'换个 remotePort 即可。
映射成功但访问不通。 隧道日志一切正常,外部访问一直超时。先确认服务器上 remotePort 有没有真的在监听,再查安全组和防火墙;两者都放行后,问题多半在 localIP 或本地服务本身:
$ sudo ufw status
$ sudo firewall-cmd --list-all
$ ss -lntp | grep ':22'
服务监听 0.0.0.0 时,localIP 写 127.0.0.1 也能连上,因为回环地址包含在 0.0.0.0 里;服务只绑定在某块网卡的具体地址上,localIP 就必须写那个地址。写成 127.0.0.1 而服务只监听 192.168.x.x,表现就是"隧道建好了,一访问就断"。
改了配置没生效。 修改 frpc.toml 后要重启 frpc,旧进程不会自己读新文件。多开一条映射却还是原来的端口,先确认跑的是不是改过的那份配置。
版本不一致。 frpc 和 frps 大版本差太多时,经常是启动看着正常,一连就报协议错误。两端用同一版本最省事。
穿透之后多出来的入口
把 22 端口挂到公网,等于给全世界开了一个 ssh 入口。公网上的 22 端口每天被扫描很多次,密码登录撑不了多久。至少做三件事:关闭密码登录只留密钥、在云服务器安全组里限制来源 IP、给 frp 配 auth.token。
frps 的管理面板(webServer)别用默认的空密码暴露在公网,它本身就是一个 Web 服务,权限比 ssh 更大——能改映射,就等于能开任意端口。
只映射真正需要的端口,不要图省事把一整段端口都开放。frp 的 stcp 类型可以让服务不暴露公网端口,访问方也要跑一个 frpc 并用同一个 sk 才能连上,这比把端口直接挂出去安全得多,代价是每台访问端都要装客户端。
服务端的 allowPorts 可以限制 remotePort 的取值范围,避免有人拿这台服务器当中转跳板。日志留在文件里而不是 /dev/null,出问题时才有据可查。
还没有评论 — 第一条由你来留。