ping www.example.com 做的第一件事不是发包,是查名字。名字解析不出来,ping 连目的地址都拿不到,报的是 unknown host;名字解析成功但包过不去,才轮到 ICMP 出场。这两类故障看起来都像"网络不通",处理方式完全不同。
名字先查本地文件,再问服务器
DNS 出现之前,主机名和 IP 的对应靠一个 hosts 文件。新机器入网、某台机器换了 IP,都要到当时的互联网信息中心申请修改,其他机器再定期下载新版本。机器一多,这种集中维护的方式就撑不住了。
DNS 的解法是按域分治:每个组织维护自己的那一段,查询交给服务器。但 hosts 没有消失,今天仍然参与解析。
Linux 上由 /etc/nsswitch.conf 的 hosts: 一行决定顺序,默认是 files dns,先查本地文件,再问 DNS。这解释了两件事:往 /etc/hosts 写一条"线上域名指向测试 IP"能立刻生效;改了 hosts 有时却没反应,因为浏览器或 systemd-resolved 在前面还有一层缓存。
排查时用 getent hosts 域名 比 ping 可靠,它走的是系统完整的解析链:
$ getent hosts example.com
$ grep hosts /etc/nsswitch.conf
$ cat /etc/resolv.conf
域名是一棵倒着读的树
www.baidu.com 按点号拆成三段。com 是顶级域(TLD),baidu 是二级域,www 是主机标签,习惯上用来表示提供 Web 服务的主机,换成 ftp、mail 也一样合法。
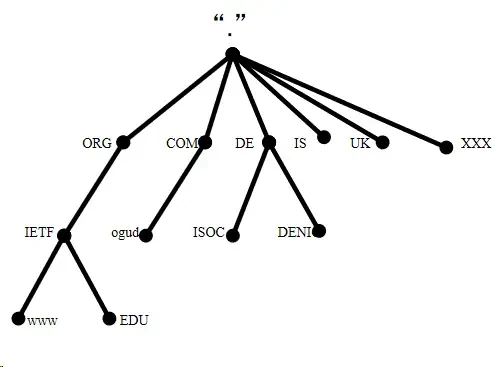
课件把 .com 叫"一级域名,表示这是一个企业域名",两处都不准确。.com 是通用顶级域(gTLD),它只是命名空间的一段,不审核持有者性质,个人博客、开源项目、政府机构都能挂在 .com 下;.net、.org 同属通用顶级域。课件讲域名结构时又把 .cn 同时列进"通用域"和"国家域",这是自相矛盾的:.cn 是中国的国家码顶级域(ccTLD),.com、.net 才是通用顶级域。
客户端递归,服务器迭代
一次解析要走两段路,责任完全不同。
客户端问本地 DNS 服务器,请求里带 rd 标志,意思是"你帮我查到底,把最终 IP 给我"。这一段是递归:客户端只提要求,不管过程。
本地服务器自己没有缓存,就去问根服务器。根不直接给 IP,只回答"这个域名归 .com 管,它的服务器地址在这里"。本地服务器再问 .com,.com 指向权威服务器,权威才给出最终答案。这一段是迭代:每一跳只回答"下一步去哪",本地服务器自己一步步走。
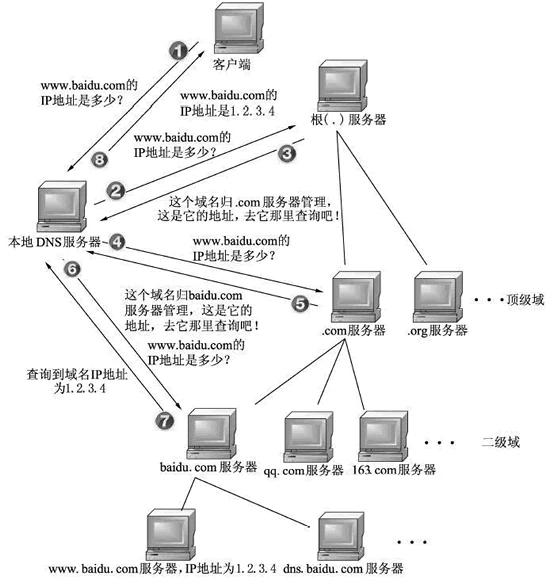
分工的理由很实际。根服务器只有一组逻辑名字,全球的查询都要经过它,它不可能替每个请求跑完全程,迭代让它只提供索引。递归的脏活累活下放到离用户最近的递归服务器,缓存也放在那里。那 13 个根服务器是 13 个逻辑名字,背后是遍布全球的 Anycast 节点,同一个地址在不同地区落到不同机房。
dig +trace 会把这一串迭代过程完整打印出来,比看十页文字直接:能看到每一步的 ANSWER: 0 和 AUTHORITY 里那条 NS 记录,直到权威服务器给出 A 记录。
12 字节报文头,四段内容
DNS 报文(RFC 1035)由五部分组成:12 字节报文头、问题段、答案段、授权段、附加段。
报文头里是 16 位标识(ID)、16 位标志(QR 是请求还是响应、Opcode、AA 权威回答、TC 截断、RD 期望递归、RA 可提供递归、RCODE 结果码),以及四个 16 位计数:QDCOUNT、ANCOUNT、NSCOUNT、ARCOUNT,分别对应后面四段里的条目数。
问题段一条记录只有三样:QNAME(域名)、QTYPE、QCLASS(IN 表示互联网)。答案段每条是完整资源记录:NAME、TYPE、CLASS、TTL、RDLENGTH、RDATA。授权段放 NS 和 SOA,附加段放解析过程中顺手带上的地址(比如 NS 记录对应的 A 记录)。
dig 的输出就是按这个结构排的:
;; ->>HEADER<<- opcode: QUERY, status: NOERROR, id: 41628
;; flags: qr rd ra; QUERY: 1, ANSWER: 3, AUTHORITY: 0, ADDITIONAL: 0

;; QUESTION SECTION:
;www.baidu.com.                 IN      A

;; ANSWER SECTION:
www.baidu.com.          1057    IN      CNAME   www.a.shifen.com.
www.a.shifen.com.       40      IN      A       115.239.210.27
www.a.shifen.com.       40      IN      A       115.239.211.112
只查了一个名字却有三行答案,第一行是 CNAME:www.baidu.com 不直接持有 IP,它指向 www.a.shifen.com,后者才给两个 A 记录。flags 里的 qr 表示这是响应,rd 是客户端要求递归,ra 是服务器表示自己支持递归。status 来自 RCODE:NOERROR 只说明这次查询本身成功,NXDOMAIN 是名字不存在,SERVFAIL 多半是服务器或上游出了问题,REFUSED 是策略拒绝。Query time: 0 msec 通常不是快到零耗时,而是命中了缓存,没有产生网络往返。
常用写法几个就够:
$ sudo yum install bind-utils   # CentOS / RHEL
$ sudo apt install dnsutils     # Debian / Ubuntu
$ dig +short example.com                  # 只打印答案
$ dig @8.8.8.8 example.com AAAA           # 指定服务器、指定类型
$ dig -x 192.168.1.1                      # 反查 PTR
$ dig +trace example.com                  # 从根开始迭代
记录类型的用途:
| 类型 | 内容 |
|---|---|
| A | IPv4 地址 |
| AAAA | IPv6 地址 |
| CNAME | 别名,指向另一个域名 |
| MX | 邮件交换服务器,带优先级 |
| TXT | 任意文本,常用于 SPF、DKIM 等校验 |
| NS / SOA | 授权服务器 / 区域参数 |
| PTR | 反向解析,IP 到域名 |
TTL 有两层意思
DNS 回答里的 TTL 是秒数,表示这条记录允许被缓存多久。IP 头里的 TTL 是 8 位整数,表示这个包还能经过多少个路由器。两个字段都叫"生存时间",含义完全无关。
DNS 缓存至少三层:浏览器或应用自己的缓存、系统解析缓存(systemd-resolved、nscd)、递归服务器按 TTL 保存的缓存。Windows 上可以用 ipconfig /displaydns 看系统缓存,浏览器还有自己的一份。最大的一层在递归服务器那里,改了权威记录却不见效,多半是在等它过期。变更前的标准动作是提前把 TTL 调小,等旧缓存自然过期,再切到新地址。
"查不到"也会被缓存。域名不存在时权威返回 NXDOMAIN,递归服务器会按该域 SOA 记录里的参数保存一段时间的负缓存。刚配好一个子域却仍然报不存在,常常是在等这份负缓存。
DNS 默认跑在 UDP 53 端口,一问一答,省掉握手。RFC 1035 规定 UDP 报文上限 512 字节,记录一多就放不下,于是有了截断标志 TC(客户端看到后改用 TCP 重查)和 EDNS0(把上限抬高)。抓包偶尔看到 DNS 走 TCP,不是配置错了。
ICMP 只报告问题,不承诺送达
ICMP 封装在 IP 里,IP 头的协议号是 1。它存在的理由很直接:IP 是尽力而为,丢包、不可达、超时这些事,IP 自己不会通知发送方。
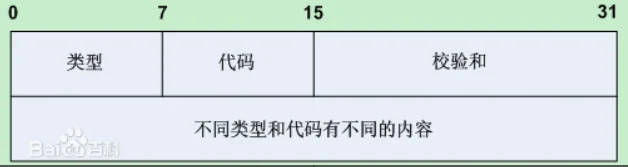
类型决定这个报文在说什么,代码给出细分原因。课件列的那张表里,常用的几条是:
- 0 回显应答、8 回显请求,
ping用的就是这两个; - 3 目标不可达,代码 0 网络不可达、1 主机不可达、3 端口不可达、4 需要分片但设置了 DF;
- 5 重定向,告诉发送方换一个路由器;
- 11 超时,代码 0 是 TTL 减到 0,代码 1 是分片重组超时。
表里的 4(源点抑制)、9/10(路由器公告/请求)、17/18(地址掩码请求/应答)都已被废弃,看到它们只说明设备老。ICMP 错误报文会带回原始 IP 头加前 8 字节传输层数据,发送方靠这个匹配是哪条连接出的问题。
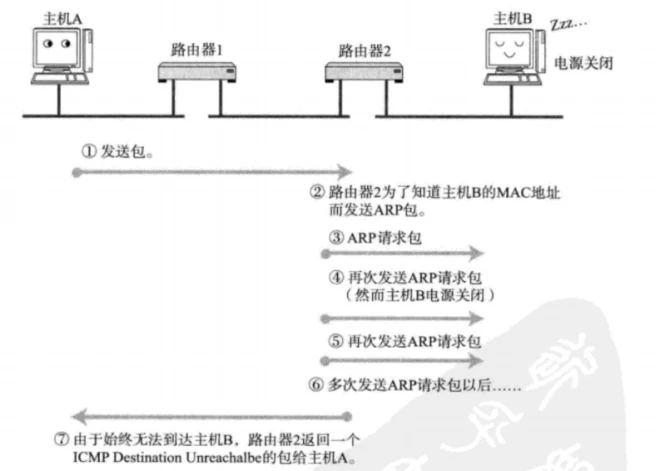
课件说 ICMP 能"确认 IP 包是否成功到达目标地址",这个说法过头了。RFC 792 的原话是:控制报文只提供通信环境中的问题反馈,并不保证数据报一定送达,也不保证控制报文一定返回。收到回显应答,说明这一来一回通了;没收到,可能是包丢了,也可能是 ICMP 被防火墙拦了、被限速了。沉默不等于不通。
ping 发 8 收 0,traceroute 用 TTL 探路
ping 发 ICMP Echo Request(类型 8),对端回 Echo Reply(类型 0)。它的参数是域名或 IP,不是 URL,URL 里的协议、路径和查询串它都不认识。报文里没有端口,只有发送方自己选的标识符和递增的序号,用来把请求和应答配对。
面试里那个"ping 用哪个端口"的问题,答案是没有端口。端口是传输层的寻址字段,ICMP 根本不经过传输层;telnet 是 23、ssh 是 22,这些端口号与 ping 无关。
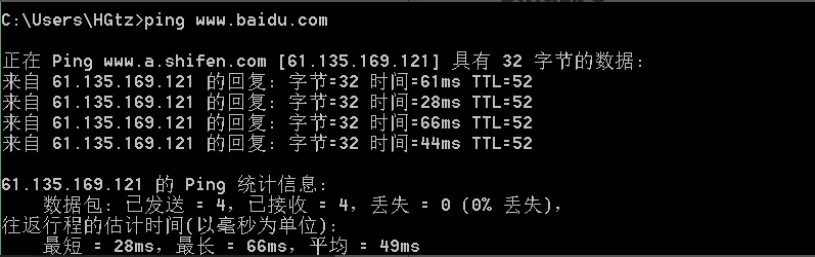
输出里的 TTL=52 是回包到达时剩余的 TTL,不是发出去的 TTL。常见初始值是 64、128、255,用初始值减剩余值,能粗略估出经过了多少跳。time 是往返时间,icmp_seq 与发包序号对应,丢包表现为序号跳空。
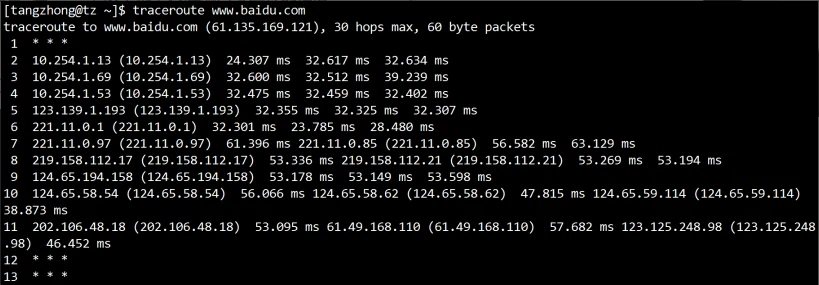
traceroute 的原理是拿 TTL 做试探:先发一个 TTL=1 的包,第一台路由器把它减到 0,按规则丢弃并回一条 ICMP 超时,源地址就是这一跳;再发 TTL=2,走到第二跳;依次加一,直到目的主机回应。
课件说 traceroute 也是基于 ICMP 实现。这个说法在 Linux 上不成立:GNU inetutils 的 traceroute 默认发 UDP 探测包,目的端口从 33434 起逐个递增,中途路由器回 ICMP 超时,目的主机则回 ICMP 端口不可达(类型 3,代码 3),以此判断"到了"。Windows 的 tracert 用的是 ICMP Echo,两者只是默认探测方式不同。
$ traceroute www.example.com      # 默认 UDP 探测
$ traceroute -I www.example.com   # 改用 ICMP Echo
$ traceroute -n -q 1 -m 20 www.example.com
-n 是不做反向域名解析。输出里那一列域名是额外的 PTR 查询结果,跟路由本身没关系;不开 -n,每一跳都要多等一次 DNS。-q 1 把每跳的探测包数从 3 降到 1,-m 20 限制最大跳数。traceroute 需要构造原始报文,普通用户跑通常要加 sudo 或给二进制文件相应权限。
排查的顺序因此可以固定:先 getent hosts 确认名字有没有解析成 IP,再看 ping 的返回是超时还是不可达,接着用 traceroute 看断在第几跳。顺序反了,就会在 DNS 正常的情况下反复重启网卡。
还没有评论 — 第一条由你来留。