#include <sys/mman.h>

void *mmap(void *addr, size_t length, int prot, int flags, int fd, off_t offset);
int munmap(void *addr, size_t length);
mmap 干的事不是"读文件",而是在进程的虚拟地址空间里登记一段窗口,说清这段地址的每一页对应文件的哪一段。登记阶段不读数据,所谓"映射"只是往页表里放了一份凭据;真正取数据发生在第一次访问那一页时,由缺页异常把文件页(通常已经在页缓存里)挂进进程的页表。
这条链路就是它比 read 快的地方:read 要把数据从内核页缓存复制到你的缓冲区,mmap 只把同一份页缓存换个映射,省掉那次拷贝。代价是每次首次访问一页都要走一次缺页。
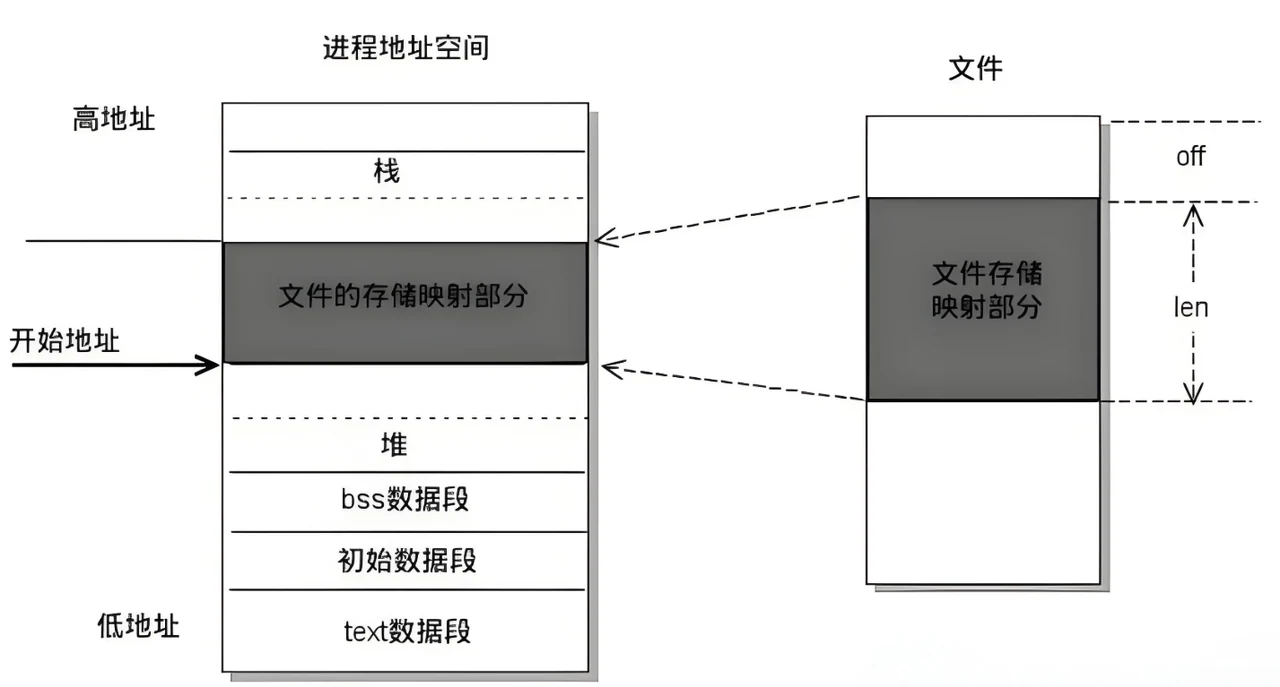
六个参数里,三个决定"映射哪里、多长、对应文件的哪一段",两个决定权限和共享语义,一个是文件描述符:
| 参数 | 作用 | 约束 |
|---|---|---|
addr | 期望的起始地址,只是提示 | 传 NULL 由内核挑选;传非 NULL 必须页对齐 |
length | 映射的字节数 | 不能为 0,否则 EINVAL |
prot | 页的访问权限 | PROT_READ/PROT_WRITE/PROT_EXEC/PROT_NONE,按位或 |
flags | 共享语义 | 必须且只能包含 MAP_SHARED 或 MAP_PRIVATE 之一 |
fd | 被映射文件 | 匿名映射传 -1 |
offset | 文件内的起始偏移 | 必须是页大小的整数倍 |
MAP_SHARED 与 MAP_PRIVATE 的区别,mmap(2) 手册说得很直接:MAP_SHARED 的修改对其他映射了同一区域的进程可见,文件映射的修改还会落到文件上;MAP_PRIVATE 是写时复制(copy-on-write),改动只属于本进程,也不写回文件。flags 里"恰好一个"这个要求,课件摘的那段英文原文就是 including exactly one of the following values in flags。Linux 4.15 之后还有个 MAP_SHARED_VALIDATE,行为和 MAP_SHARED 一样,但会检查所有 flag 是否认识,不认识就返回 EOPNOTSUPP,用来发现写错的标志位。
失败时返回 MAP_FAILED,它就是 (void *)-1,不能拿 NULL 判断;munmap 成功返回 0,失败返回 -1 并置 errno(通常是 EINVAL)。
length 不必页对齐,offset 必须
课件对 length 的说法是"必须是系统页面大小的整数倍,否则系统可能向上舍入"。前半句不成立:mmap 从不要求 length 是页的整数倍,它会按页向上取整到覆盖你请求的范围,最后一页里超出文件长度的那部分按标准补零,而且永远不会写回文件。真正被强制要求页对齐的是 offset,mmap(2) 的 EINVAL 条目里写着"offset 不是页大小的倍数"这一条,而 length 只在为 0 时才报错。
这个区别在写代码时很实用:想映射整个文件,length = st.st_size 就够了,不必自己凑成 4096 的倍数;但想从文件的第 100 字节开始映射,offset 只能填 0 或页大小的整数倍,拿到映射地址后再把指针往后挪 100 字节。
页大小通常是 4096,但不要写死。用 sysconf(_SC_PAGESIZE) 取运行时的实际值,在 16KB、64KB 页的架构上才不会被"经验值"坑到。
空文件能映射成功,碰它才炸
新建文件长度是 0,直接 mmap 不会返回失败,因为登记窗口这一步不需要文件里有内容。第一次往里写,内核发现这一页在文件末尾之外,送来的是 SIGBUS 而不是 EINVAL。mmap(2) 在 SIGBUS 那一节的措辞是"访问了映射缓冲区中超出被映射文件末尾的一页"。
所以课件注释里那句"默认文件大小是0,无法和mmap进行正确映射"方向对、但混了两件事:映射是成功的,失败的是访问。排查时看到 mmap 返回了地址程序还是崩,先去 fstat 看 st_size。
正确的顺序是先把文件撑到需要的长度,再映射:
#include <stdio.h>
#include <fcntl.h>
#include <unistd.h>
#include <sys/stat.h>
#include <sys/mman.h>

#define SIZE 4096

int main(int argc, char *argv[])
{
    if (argc != 2) {
        fprintf(stderr, "usage: %s file\n", argv[0]);
        return 1;
    }

    int fd = open(argv[1], O_CREAT | O_RDWR, 0666);
    if (fd < 0) {
        perror("open");
        return 2;
    }

    if (ftruncate(fd, SIZE) < 0) {
        perror("ftruncate");
        return 3;
    }

    char *p = mmap(NULL, SIZE, PROT_READ | PROT_WRITE, MAP_SHARED, fd, 0);
    if (p == MAP_FAILED) {
        perror("mmap");
        return 4;
    }

    for (int i = 0; i < SIZE; i++)
        p[i] = 'a' + i % 26;

    if (msync(p, SIZE, MS_SYNC) < 0)
        perror("msync");

    munmap(p, SIZE);
    close(fd);
    return 0;
}
ftruncate 在这里的作用不是"把文件变大"这么表面,它是在给这段地址提供承载物:文件没有第 4096 字节,那页就没有内容可填。
msync 只控制回写的时机,不是写回的前提。MAP_SHARED 弄脏的页由内核在合适的时候写回文件,munmap、进程退出、页被回收都会触发;MS_SYNC 是"等到写完再返回",MS_ASYNC 是"排进队列就返回"。需要"写完之后别的进程立刻能读到"或者"断电前必须落地"时才用它。
打开模式与 prot 必须匹配:要 PROT_WRITE 就得用 O_RDWR 打开,只读文件配上可写的 prot 会在 mmap 处失败。
读回来时用 fstat 拿真实长度:
#include <stdio.h>
#include <fcntl.h>
#include <unistd.h>
#include <sys/stat.h>
#include <sys/mman.h>

int main(int argc, char *argv[])
{
    if (argc != 2) {
        fprintf(stderr, "usage: %s file\n", argv[0]);
        return 1;
    }

    int fd = open(argv[1], O_RDONLY);
    if (fd < 0) {
        perror("open");
        return 2;
    }

    struct stat st;
    if (fstat(fd, &st) < 0) {
        perror("fstat");
        close(fd);
        return 3;
    }
    if (st.st_size == 0) {
        fprintf(stderr, "empty file\n");
        close(fd);
        return 3;
    }

    char *p = mmap(NULL, st.st_size, PROT_READ, MAP_PRIVATE, fd, 0);
    if (p == MAP_FAILED) {
        perror("mmap");
        close(fd);
        return 4;
    }

    fwrite(p, 1, st.st_size, stdout);

    munmap(p, st.st_size);
    close(fd);
    return 0;
}
课件这段读取示例里有两个小问题。注释写的是"要成功进行写入映射,这里打开文件的模式必须是 O_RDWR",但代码实际用 O_RDONLY——注释是从写入那段粘过来的。更实际的是用 std::cout << mmap_addr 输出内容:char * 会被当成 C 字符串一直打印到 '\0',映射区里没有终止符时它就会读穿映射末尾,轻则多打印乱码,重则再吃一个 SIGBUS。长度必须显式交给 fwrite。
匿名映射就是最小号的 malloc
fd 传 -1、flags 带上 MAP_ANONYMOUS,这段映射就不对应任何文件,页在第一次写入时分配一块填零的新页。用它实现一对分配/释放函数:
#include <stdio.h>
#include <stdlib.h>
#include <sys/mman.h>

void *my_malloc(size_t size)
{
    void *ptr = mmap(NULL, size, PROT_READ | PROT_WRITE,
                     MAP_PRIVATE | MAP_ANONYMOUS, -1, 0);
    if (ptr == MAP_FAILED) {
        perror("mmap");
        exit(EXIT_FAILURE);
    }
    return ptr;
}

void my_free(void *ptr, size_t size)
{
    if (munmap(ptr, size) < 0) {
        perror("munmap");
        exit(EXIT_FAILURE);
    }
}

int main(void)
{
    size_t size = 1024;
    char *p = my_malloc(size);

    printf("addr: %p\n", (void *)p);

    for (size_t i = 0; i < size; i++)
        p[i] = 'A';

    printf("%s\n", p);
    my_free(p, size);
    return 0;
}
在 gdb 里 info proc mapping 会看到多出一行,长度 0x1000、没有 objfile:
0x7ffff7ffb000 0x7ffff7ffc000 0x1000 0x0 # mmap 要求 4KB 对齐申请 1024 字节,拿到的却是一整页,地址还是 4096 的倍数。原因就是前面说的向上取整,以及内核返回的地址必然页对齐。munmap 同样按页算,所以 my_free 传原始 size 也能正确解除。
课件在这段注释里提到"MAP_ANONYMOUS、MAP_ANONYMOUS_SHARED 等"。MAP_ANONYMOUS_SHARED 并不存在,匿名映射的标志只有 MAP_ANONYMOUS(部分 BSD 上叫 MAP_ANON),共享与否由 MAP_SHARED/MAP_PRIVATE 决定。匿名映射只带 MAP_PRIVATE 是进程私有的;要跨 fork 共享,必须 MAP_SHARED | MAP_ANONYMOUS,两个标志缺一不可。
这份 my_malloc 和真正的 malloc 差在三处:没有空闲链表,每次调用都新建一段映射;最小粒度是一页,申请 8 字节也要占一页的地址空间;my_free 要求调用者记住长度。libc 的 malloc 用小对象走 brk 扩展的堆、大对象才走 mmap,正是为了避免这三件事。
与 read/write 的取舍
read/write | mmap | |
|---|---|---|
| 系统调用次数 | 每次读写一次 | 映射一次,之后靠缺页 |
| 数据拷贝 | 内核页缓存与用户缓冲区之间一次 | 无,页缓存直接进进程页表 |
| 随机访问 | 要自己 lseek 再读 | 指针加偏移,按页换入 |
| 越界 | 由返回值告知 | 越出文件末页变 SIGBUS |
| 文件被截断 | 下一次读返回 0 或短读 | 已映射的页被截掉部分会 SIGBUS |
mmap 的优势在"同一份内容被反复随机访问":省掉每次的拷贝和系统调用,数据就在进程地址空间里。一次性顺序读整个文件时优势不明显,因为每一页仍要付一次缺页代价,反而比一次大 read 多走若干次异常。文件可能被别人截短的场景(日志轮转、临时文件)要格外小心,SIGBUS 不是异常,默认行为是终止进程。
还没有评论 — 第一条由你来留。