ARP 报文固定 28 字节。其中 8 字节是格式声明,20 字节是四个地址字段。之所以设计得这么"声明式",是因为它要同时兼容以太网之外的链路层:链路类型、地址长度都写在报文里,而不是写死在协议里。
8 字节格式声明,20 字节地址
| 字段 | 长度 | 以太网上的取值 |
|---|---|---|
| 硬件类型 HTYPE | 2 字节 | 1,表示以太网 |
| 协议类型 PTYPE | 2 字节 | 0x0800,表示 IPv4 |
| 硬件地址长度 HLEN | 1 字节 | 6 |
| 协议地址长度 PLEN | 1 字节 | 4 |
| 操作码 OPER | 2 字节 | 1 请求,2 应答 |
| 发送方硬件地址 SHA | 6 字节 | 发送方 MAC |
| 发送方协议地址 SPA | 4 字节 | 发送方 IP |
| 目标硬件地址 THA | 6 字节 | 应答里是请求方 MAC |
| 目标协议地址 TPA | 4 字节 | 被查询的 IP |
报文外面套一层以太网帧:14 字节帧头(类型 0x0806)加 28 字节 ARP,共 42 字节;数据区不足 46 字节,还要补 18 字节填充,最后加 4 字节 FCS,线上正好 64 字节。
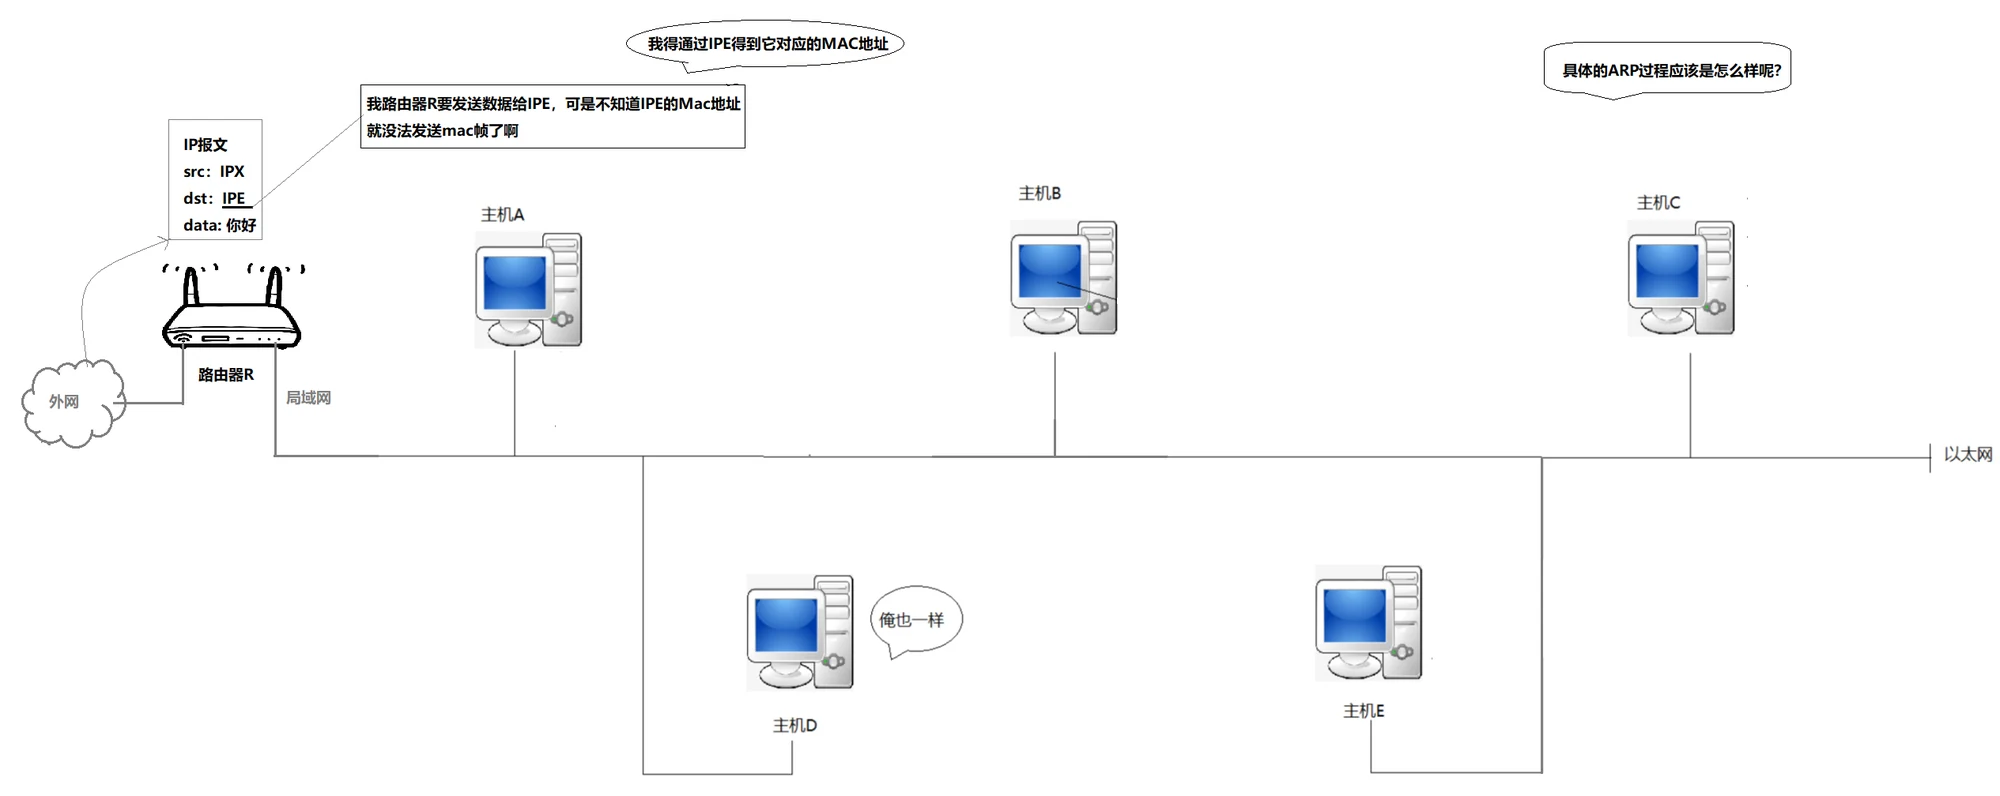
链路层只认目的 MAC。网卡收到帧先比对地址,不是自己、不是广播、不是组播就丢弃,IP 头根本不会被读到。所以哪怕应用清楚地知道"我要发给 192.168.1.20",在帧头填不出来之前,包也发不出去。
ARP 的活动范围只有一个广播域。目的在别的网段时,主机不会去问远端的 IP,它问的是网关的 IP;跨网段那一段由路由器一跳一跳接力。
一次请求,一次应答,两边都记一笔
请求以广播发出,帧头目的地址填 FF:FF:FF:FF:FF:FF,ARP 里的 TPA 填被查询的 IP,THA 留空。应答改成单播,帧头目的地址直接填请求方的 MAC。
应答方之所以知道该回给谁,是因为请求里的 SHA 和 SPA 已经带了发送方的地址。这与以太网帧头里的源 MAC 是同一个值,属于冗余设计,但保留它让 ARP 可以脱离以太网单独工作。
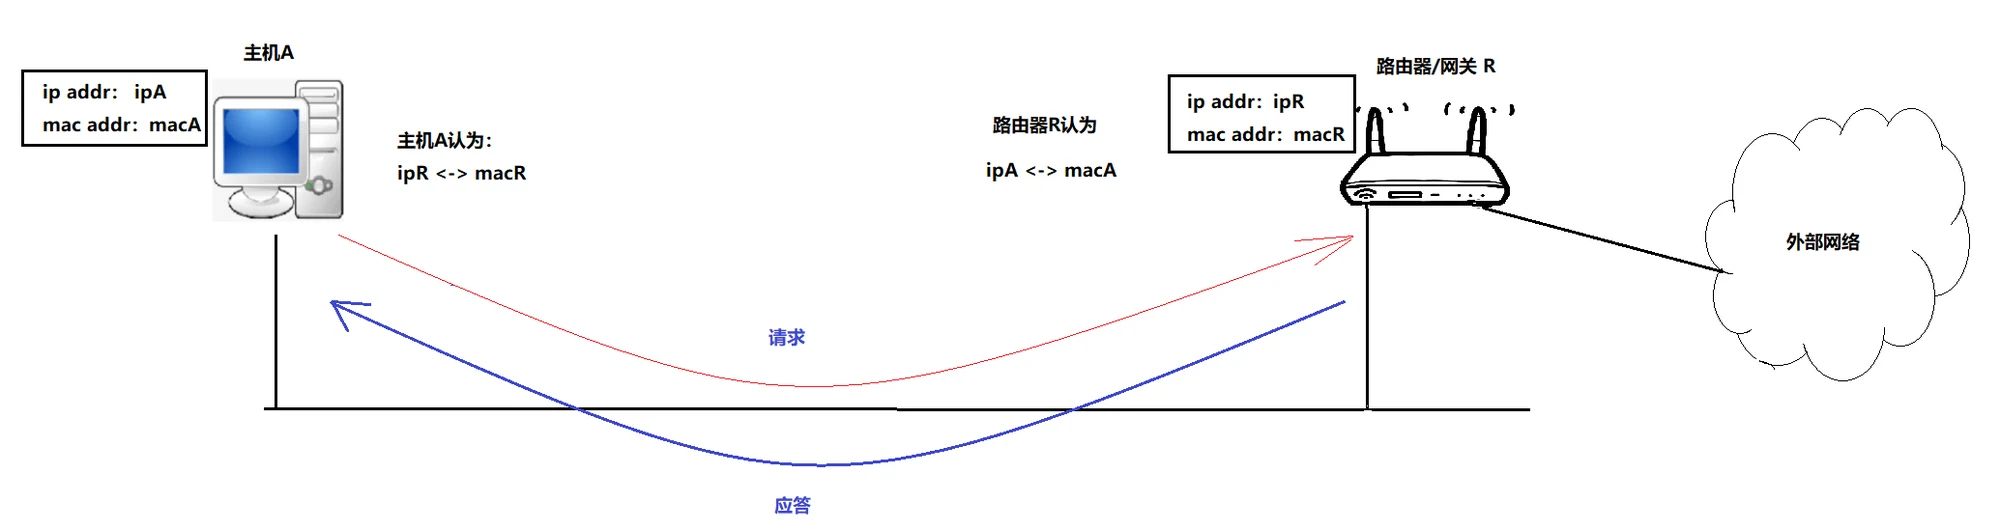
课件注意到"源 MAC、目的 MAC 在以太网首部和 ARP 报文中各出现一次",并说这对以太网是多余的。这个判断只在应答里成立。请求发出时,帧头目的地址是广播地址,而 ARP 里的 THA 根本不知道,两个值并不相同;只有应答时,帧头目的地址和 THA 才都是请求方的 MAC。冗余的准确说法是"应答帧里重复",不是"所有帧都重复"。
关于 THA,不少资料说"请求里必须全 0,这是规范要求"。RFC 826 对这个字段的注释是 (if known),并明确写道:请求方不会特意给 ar$tha 赋某个值,因为那正是它想确定的东西;如果方便,也可以填硬件的广播地址。填全 0、填全 F 都合法,Linux 的实现填 0。
缓存表省掉了广播,也留下了改写入口
如果每次发包都广播一次,一个繁忙的网段会被 ARP 淹掉;如果缓存永不过期,换网卡、换 IP、机器下线之后,旧映射会一直把人指向错误的地方。所以两边都要折中:缓存加老化。
$ arp -a
? (192.168.1.1) at 48:8f:5a:c1:02:11 [ether] on eth0
? (192.168.1.20) at 08:00:27:03:fb:19 [ether] on eth0
课件说缓存表项"过期时间一般为 20 分钟,20 分钟内没有再次使用就失效"。这个数字更像旧教材或某些系统的印象,Linux 的邻居表并不是一个固定倒计时,而是一套状态机:
INCOMPLETE ──收到应答──► REACHABLE ──约 30 秒没确认──► STALE
                                                       │
                                              要发包时 ▼
                                                    DELAY ──没等到上层确认──► PROBE
                                                              ──探测失败──► FAILED
参数可以直接读出来:
$ sysctl net.ipv4.neigh.default.base_reachable_time_ms \
           net.ipv4.neigh.default.gc_stale_time
net.ipv4.neigh.default.base_reachable_time_ms = 30000
net.ipv4.neigh.default.gc_stale_time = 60
REACHABLE 大约 30 秒后降到 STALE,STALE 的表项仍然可用,真要发包时再确认一次;gc_stale_time 是 60 秒,超过这个时间又没有使用才可能被回收。INCOMPLETE 和 FAILED 才代表解析真的失败。arp 命令属于 net-tools,新系统上更常用的是 ip neigh show,它会把状态一起打出来。
还有一类报文叫免费 ARP(gratuitous ARP):主机主动广播一条"谁有我这个 IP",发送方 IP 和目标 IP 都填自己。它问的是一个自己知道答案的问题,作用是通知。RFC 826 规定接收方先把 <协议类型, 发送方协议地址, 发送方硬件地址> 三元组写进表里,再去看操作码,理由是通信多半双向,先记一笔能省一次解析。这个顺序带来两个后果:好的一面是 keepalived 的 VIP 漂移后能立刻让网关和客户端改指向;坏的一面是任何一条"我是某 IP"的报文都会改写别人的缓存,不管对方有没有问过。
欺骗:让两边都相信中间人是对方
ARP 从 1982 年至今没有认证机制。攻击成立只需要三个条件:报文能送到;主机收到就更新缓存;缓存里的 MAC 就是将来发帧时真正填的地址。
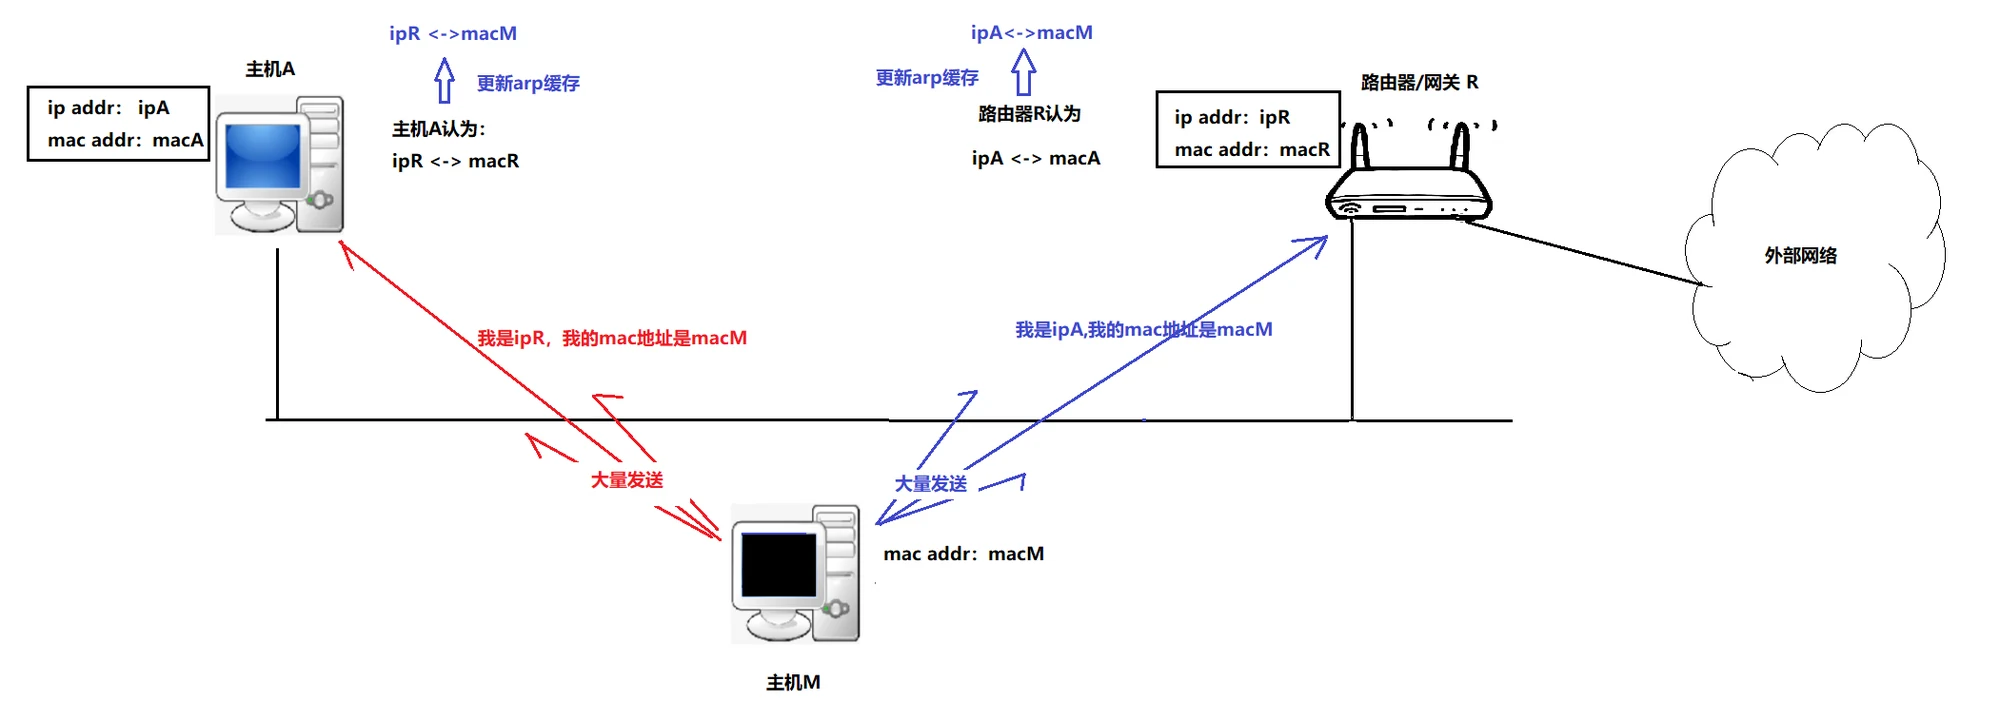
第一步,M 给 A 发一条报文,SPA 填网关的 IP,SHA 填自己的 MAC。A 的缓存变成"网关 = macM",此后 A 发给网关的帧,在二层上全部进了 M 的网卡。
第二步,M 再给网关发一条,SPA 填 A 的 IP,SHA 还是自己的 MAC。网关回给 A 的帧也进了 M。
第三步二选一。M 转发,双方以为在直连,实际所有流量都过了一遍 M,这是中间人;M 不转发,双向全断,A 表现为"网线插着却上不了网"。
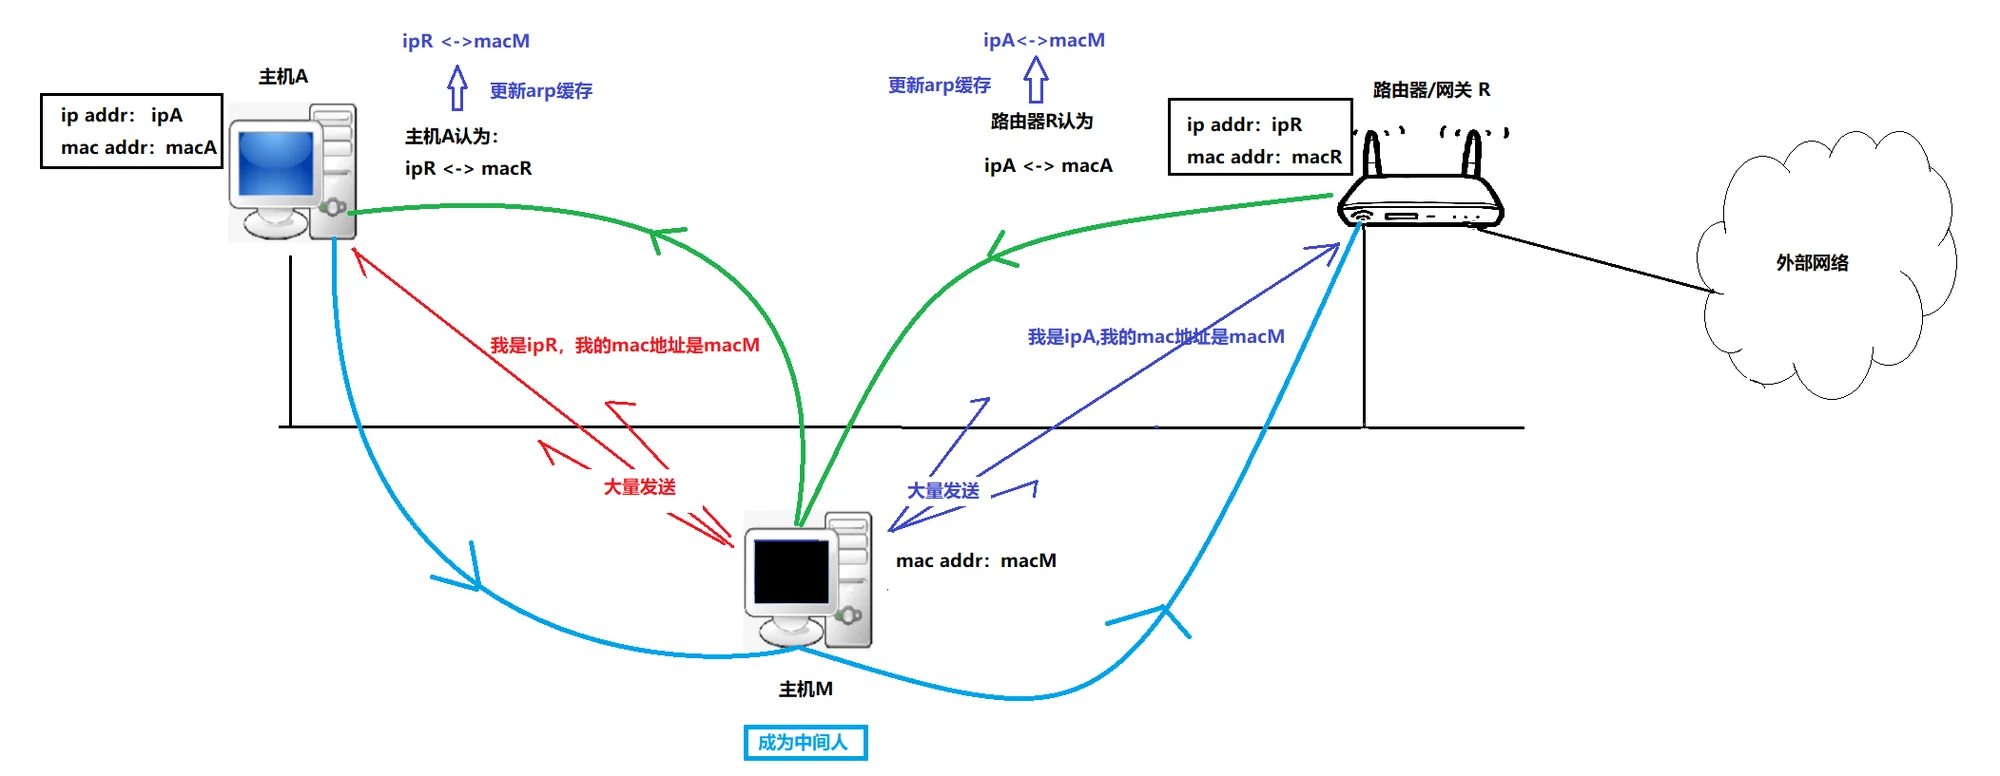
只改一边不够。通信是双向的,只改 A 的缓存,A 发出的流量经过 M,但网关的回包仍然按旧映射直接发回 A,M 看不到回程。这也解释了为什么攻击者要周期性重播两份伪造报文:缓存会老化,也会被正常报文刷新,不重播的话链路会慢慢恢复。
交换机在这件事上既是帮凶也是证据。它按收到的帧不断更新"源 MAC → 端口",攻击者冒充谁,那个 MAC 的端口就会被改成攻击者的口,流量自然跟着过来。反过来,这种抖动会留下痕迹:同一秒内一个 MAC 换了两次端口,交换机日志里通常有 "MAC address moved" 之类的记录。
从邻居表查到交换机防护
排查的顺序可以固定下来:先确认是二层问题(ip addr、ip route 都正常但 ping 不通),再比对网关 MAC。ip neigh 拿到地址后,和路由器管理页面或者另一台正常机器对一下;然后看状态是不是 INCOMPLETE;最后抓 arp 报文,正常网段里一个 IP 的 is-at 应该永远来自同一个 MAC。
$ sudo tcpdump -i eth0 -nn -e 'arp'
08:00:27:03:fb:19 > ff:ff:ff:ff:ff:ff, ethertype ARP (0x0806), length 42:
    Request who-has 192.168.1.1 tell 192.168.1.100, length 28
48:8f:5a:c1:02:11 > 08:00:27:03:fb:19, ethertype ARP (0x0806), length 42:
    Reply 192.168.1.1 is-at 48:8f:5a:c1:02:11, length 28
临时自救是把关键映射钉死:
$ sudo ip neigh add 192.168.1.1 lladdr 48:8f:5a:c1:02:11 dev eth0 permanent
$ ip neigh show | grep 192.168.1.1
192.168.1.1 dev eth0 lladdr 48:8f:5a:c1:02:11 PERMANENT
permanent 的语义是永不老化、不被动态报文覆盖。它只保护你绑定的那几个地址,每台机器都得做一遍,挡不住针对别人的投毒,也挡不住攻击者改的是 DNS 服务器而不是网关。
规模化的办法在交换机上:DHCP Snooping 先建立"哪个 MAC 从哪个端口拿到哪个 IP"的绑定表,DAI(Dynamic ARP Inspection)再拿这张表逐条校验 ARP 报文,IP、MAC、端口对不上就丢弃。这一步相当于把"谁都能声称"改成"只能声称你被分配的那个"。再往前一步是 VLAN 隔离和 802.1X 接入认证,把广播域切小,让能发起投毒的位置变少。
最后一层是纵深防御。即便投毒成功,HTTPS、SSH 这类加密通信让攻击者拿到的只是密文;它不阻止投毒,但能让投毒的收益变得很低。ARP 是这套协议栈里最天真的部分,它默认同一个广播域里都是好人。
还没有评论 — 第一条由你来留。