tcp   3   0 0.0.0.0:9090      0.0.0.0:*      LISTEN      9084/./test_server
tcp   0   0 127.0.0.1:9090    127.0.0.1:48178 SYN_RECV    -
tcp   0   0 127.0.0.1:9090    127.0.0.1:48174 ESTABLISHED -
tcp   0   0 127.0.0.1:9090    127.0.0.1:48176 ESTABLISHED -
tcp   0   0 127.0.0.1:48178   127.0.0.1:9090  ESTABLISHED 9140/./test_client
tcp   0   0 127.0.0.1:48176   127.0.0.1:9090  ESTABLISHED 9088/./test_client
tcp 0 0 127.0.0.1:48174 127.0.0.1:9090 ESTABLISHED 9087/./test_client服务器只做了三件事:bind、listen(2)、然后死循环 sleep,从不 accept。前三个客户端进来后服务端显示 ESTABLISHED,第四个客户端自己显示 ESTABLISHED,服务端这一侧却是 SYN_RECV。两边看到的世界对不上,原因在 accept 之前,内核已经替应用层排了两条队。
内核替应用层排两条队
Linux 的 TCP 协议栈为监听 socket 维护两个队列:
- 半连接队列:收到 SYN、回了 SYN+ACK、还在等对方 ACK 的连接,状态是
SYN_RECV,长度由tcp_max_syn_backlog控制。 - 全连接队列(accept 队列):三次握手已完成、但应用层还没
accept取走的连接,状态是ESTABLISHED。
三次握手全程由内核完成,跟应用有没有阻塞在 accept 里没有关系。accept 只做一件事:从全连接队列头部摘一条,把它的 fd 交给进程。所以“没调用 accept 也能看到一堆 ESTABLISHED”不是异常,那些连接真的建立了,只是没人来领。
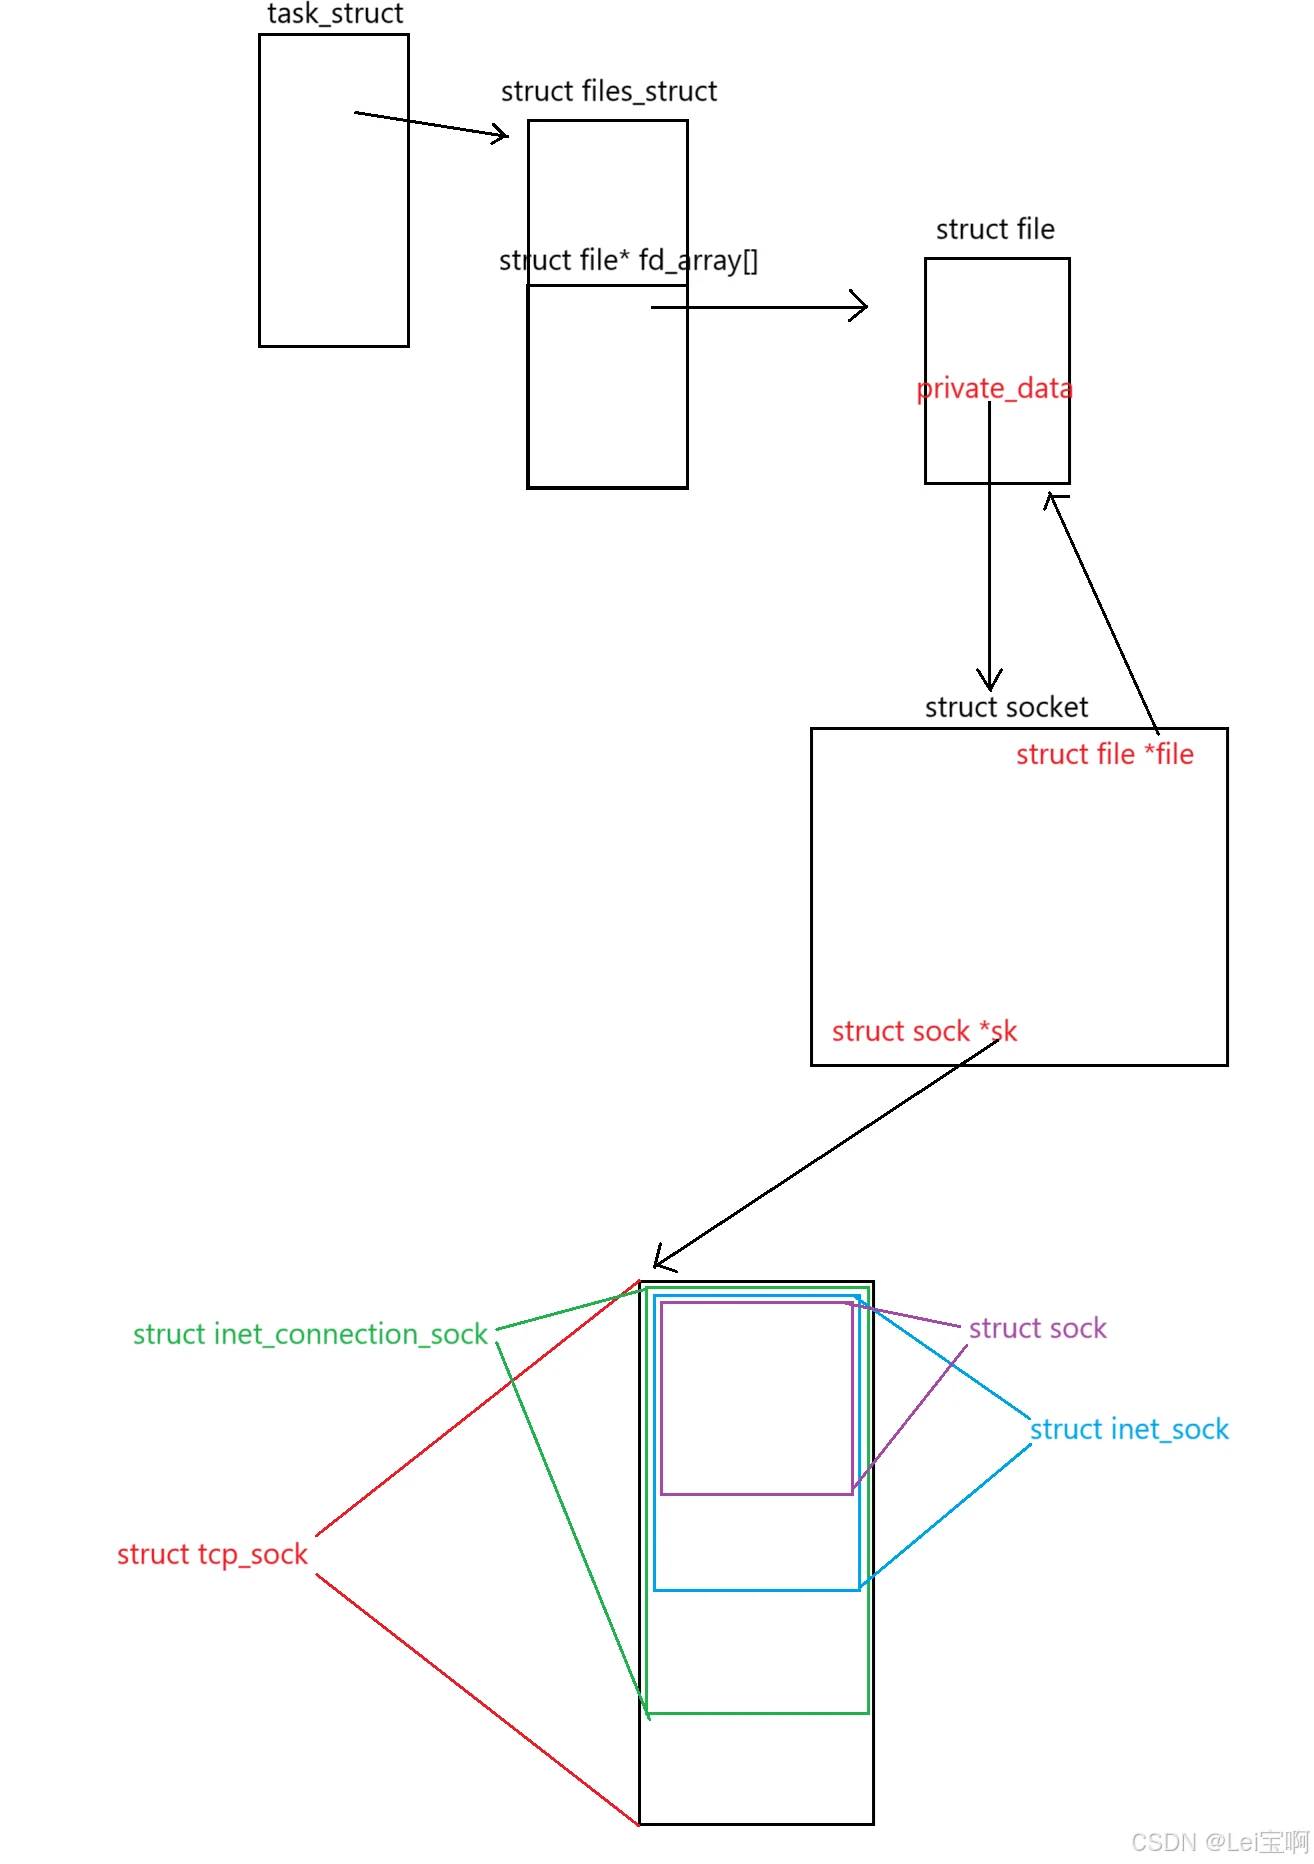
课件说半连接队列保存“处于 SYN_SENT 和 SYN_RECV 状态的请求”,这里要改一个词:SYN_SENT 是客户端的状态,服务端从来没有这个状态,也没有“客户端那条队列”。客户端发完 SYN 进 SYN_SENT,收到 SYN+ACK 后才进 ESTABLISHED。
半连接会自己消失。服务端回完 SYN+ACK 收不到 ACK,按 tcp_synack_retries(默认 5)重发,间隔 1、2、4、8、16、32 秒,累计一分钟左右放弃,把这条删掉。零星几条 SYN_RECV 是正常瞬态;成百上千且走一批来一批,才是 SYN 洪水或队列瓶颈。
全连接队列不会自己清。进了队列就是一条正常的 ESTABLISHED 连接,没有定时器把它踢出去,只有三个出口:被 accept 领走、对端主动关闭、进程退出。
backlog 不是“最大连接数”,还会被 somaxconn 砍一刀
listen(fd, backlog) 的第二个参数只影响全连接队列。man 2 listen 的原话是“the maximum length to which the queue of pending connections for sockfd may grow”,后面紧跟一段历史:Linux 2.2 之后,它的含义变成了“已完成握手、等待 accept 的连接数”,而不再是不完整请求的数量。
这个值也不是最终值。如果 backlog 大于 /proc/sys/net/core/somaxconn,会被静默压到那个值。这个文件的默认值在 Linux 5.4 之前是 128,5.4 起是 4096。代码里写 listen(fd, 1024),在某个老内核上实际可能只拿到 128。ss -lnt 的 Send-Q 会直接显示真实上限。
课件说“这个队列的长度是 listen 的第二个参数加 1”。这个 +1 来自内核的具体实现,不是接口契约。判断队列满的函数是:
static inline bool sk_acceptq_is_full(const struct sock *sk)
{
    return READ_ONCE(sk->sk_ack_backlog) > READ_ONCE(sk->sk_max_ack_backlog);
}注意是大于,不是大于等于。sk_max_ack_backlog 为 2 时,已经有 2 条还算“没满”,第 3 条能被塞进去,涨到 3 才判满。ss 的 Send-Q 显示名义值 2,于是出现“容量 2、排了 3 个”这一幕:
State    Recv-Q  Send-Q  Local Address:Port  Peer Address:Port
LISTEN   3       2       127.0.0.1:9090      0.0.0.0:*
LISTEN 状态下的 Recv-Q 是当前已完成但没被 accept 的连接数,Send-Q 是队列的名义上限。这行读作“最多排 2 个,现在排了 3 个”。
队列满了,默认什么都不告诉你
第四条连接收到 SYN+ACK、回了 ACK,然后在服务端没有下文。它回 ACK 的那一刻,内核要把这条从半连接队列挪进全连接队列,发现队列已满,默认动作是静默丢弃这个 ACK,后面重发的 ACK 也一起丢。
这个默认值最麻烦的地方在于:客户端已经把 ACK 发出去了,按协议它此刻就进 ESTABLISHED,connect 也返回成功。它没有任何理由怀疑服务端没收到。于是客户端 ESTABLISHED,服务端 SYN_RECV,一条连接被拆成两个真相。
man 7 tcp 里的开关叫 tcp_abort_on_overflow,默认关闭。打开后队列满时直接回 RST,让客户端立刻失败,而不是让它以为自己连上了。手册还提醒:这个开关会伤害客户端,只有确信 accept 侧优化不动时才值得打开。
半连接队列满时,如果 tcp_syncookies = 0,新到的 SYN 被丢弃,客户端 connect 超时;如果 tcp_syncookies = 1,走 Cookie,不落内存也能回 SYN+ACK,握手照常,代价是窗口扩大因子、SACK 这些选项在 Cookie 模式下会被降级。
判断线上有没有撞队列,计数器比状态更可靠:
netstat -s | grep -Ei 'listen|overflow|SYNs to LISTEN'times the listen queue of a socket overflowed 是全连接队列溢出次数,SYNs to LISTEN sockets dropped 是半连接队列满丢 SYN 的次数。这两个数持续增长,问题就在握手阶段,跟业务代码无关。
tcpdump 的过滤器只需要记几种
tcpdump 通常预装在主流发行版。没有就装:
sudo apt-get update && sudo apt-get install tcpdump   # Ubuntu/Debian
sudo yum install tcpdump                               # CentOS/RHEL
抓包必须有权访问网卡,通常要 root。常用表达式:
sudo tcpdump -i any tcp                          # 所有接口上的 TCP
sudo tcpdump -i eth0 tcp                         # 指定接口
sudo tcpdump src host 192.168.1.100 and tcp      # 源 IP
sudo tcpdump dst host 192.168.1.200 and tcp      # 目的 IP
sudo tcpdump port 80 and tcp                     # 端口 80
sudo tcpdump -i eth0 port 80 -w data.pcap        # 存成 pcap
tcpdump -r data.pcap                             # 从 pcap 读
-i any 抓所有接口,-i 就是 interface。-n 不把 IP 解析成主机名,云服务器上有些主机名会被解释成随机名字,加 -n 能避免;-nn 连端口号也保留数字形式,不显示 http、ssh 这类名字。-S 显示绝对序号,不加它 tcpdump 会把两个方向的初始序号归一化成 0。
Wireshark 里对应的过滤表达式是 ip.addr == 192.168.1.10 和 tcp.port == 9090。虚拟机部署服务器时建议用桥接网卡;NAT 模式下 IP 和端口会被替换,抓到的地址和程序里的对不上。
抓一次握手:SYN 占一格
sudo tcpdump -i lo tcp port 9090 -nn -SIP 127.0.0.1.48180 > 127.0.0.1.9090: Flags [S], seq 3726147071, length 0
IP 127.0.0.1.9090 > 127.0.0.1.48180: Flags [S.], seq 1288513136, ack 3726147072, length 0
IP 127.0.0.1.48180 > 127.0.0.1.9090: Flags [.], ack 1288513137, length 0第一条 [S] 带客户端自己的初始序号,不确认任何东西。第二条 [S.] 同时置 SYN 和 ACK,ack 是客户端序号加一。第三条是纯 ACK,ack 是服务端序号加一。
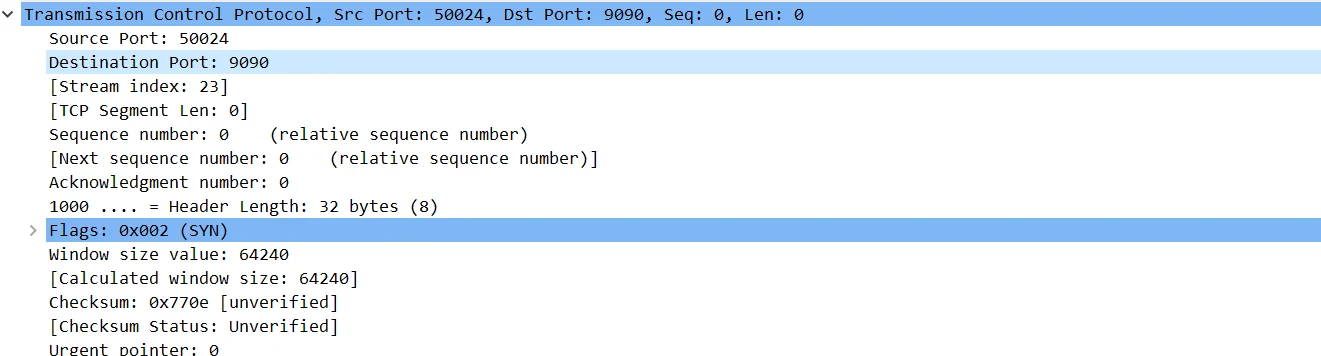
课件写“第三次握手不占序号”,准确说法是“纯 ACK 不新增可消耗的序号”。SYN 本身占一格,所以第二条报文的 ack 要加一;FIN 也占一格,关闭时同理。
初始序号是随机化的。早期实现在可预测 ISN 上吃过 off-path 注入的亏,现在内核用带密钥的哈希加时间偏移生成,RFC 6528 专门讲了这套算法。
抓一次挥手:三个包不等于三次挥手
在 telnet 里按 Ctrl + ] 再输入 quit,抓到的常常只有三个包:
IP 127.0.0.1.48180 > 127.0.0.1.9090: Flags [F.], seq 3726147075, ack 1288513137, length 0
IP 127.0.0.1.9090  > 127.0.0.1.48180: Flags [F.], seq 1288513137, ack 3726147076, length 0
IP 127.0.0.1.48180 > 127.0.0.1.9090: Flags [.], ack 1288513138, length 0
课件把这叫“三次挥手”,原因是“捎带应答导致两次重合”。这个说法要修一下:合并的是“对客户端 FIN 的 ACK”和“本端要发的 FIN”,一个段里同时置 ACK 和 FIN 两位,属于控制标志合并。捎带应答(piggyback)专指把 ACK 搭在数据段上发送,这里一个字节数据都没有。语义上仍然是四次挥手,只是被压成了三个报文。
关完之后 ss -tan 里会留下一条 TIME_WAIT,落在先发 FIN 的那一侧。谁先发 FIN,谁蹲。看到服务端一堆 TIME_WAIT 不必惊慌,监听端口不会冲突,每条连接靠四元组区分;真正容易被耗光的是发起方的本地临时端口,范围在 ip_local_port_range 里。
回到开头那四个客户端。它们一条没丢,也没报错,只是走了一半的路:SYN 出去了,SYN+ACK 回来了,ACK 也回了,但队列满了,内核把那一步默默吞了。再遇到“客户端说连上了、服务端说没连上”,先 ss -lnt 看一眼那两列数字。
还没有评论 — 第一条由你来留。