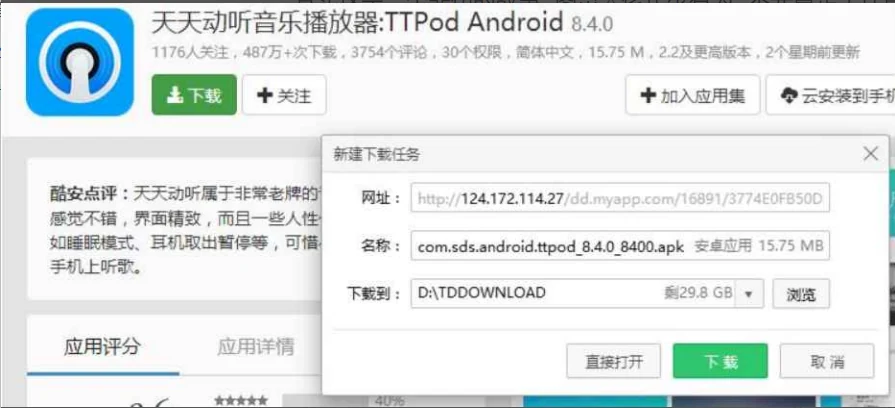
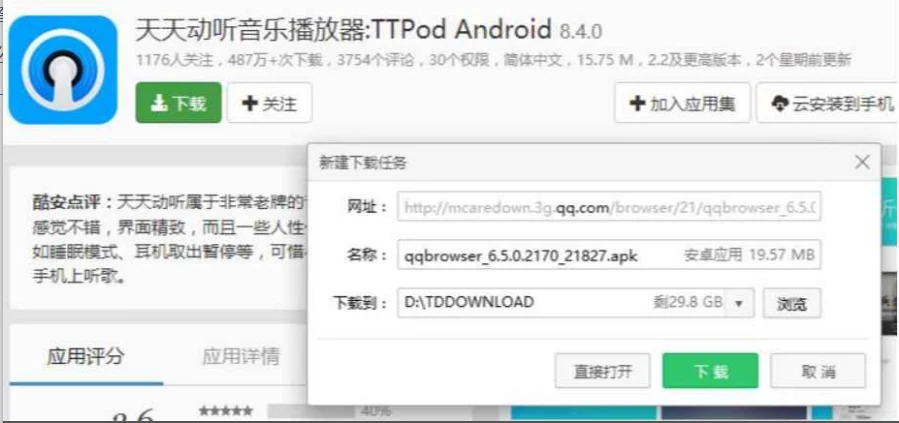
同一张下载页,两个下载地址
浏览器打开同一款应用的详情页,点“下载”,弹出的对话框里可能是这个地址:
http://124.172.114.27/dd.myapp.com/16891/3774E0FB50D0C8E4B/ttpod_8.4.0_8400.apk也可能变成这个:
http://mcaredown.3g.qq.com/browser/21/qqbrowser_6.5.0.2170_21827.apk页面没变,按钮没变,文件名从天天动听换成了 QQ 浏览器。原因是这次点击发出的 HTTP 请求和收到的 HTTP 响应都没有加密,数据要经过路由器、WiFi 热点、运营商设备、代理服务器。链路上任何一台设备都能把响应拆开看,把里面的下载链接替换掉,再原样发给用户。运营商做这件事的动机很直接:装机量、推广费、应用分发。黑客做同样的事,目标则是账号、余额、支付密码。这类“站在链路中间,既能看又能改”的攻击叫中间人攻击(Man-in-the-Middle,MITM)。
HTTPS 就是在 HTTP 下面垫一层 TLS(早期叫 SSL),让链路上的设备看到的只有密文。它要同时解决两件事:内容不能被看、不能被改;对面确实是证书上写的那个域名,而不是中间人。
密钥是加解密时用的那勺“中间数据”
加密是把明文经过一系列变换变成密文,解密是把密文变回明文。变换过程里需要一个或多个辅助数据,这些数据叫密钥(key)。
课件用《火烧圆明园》里的奏折作比方:整本奏折是密文,上面盖一张挖了洞的纸,透出来的字才是真话;那张纸就是密钥。洞的位置决定读到哪几个字,换一张纸,读出来的内容就变了。算法可以公开,密钥必须只有通信双方知道。
对称加密用同一把密钥加密和解密。常见算法有 DES、3DES、AES、TDEA、Blowfish、RC2。它的优点是算法公开、计算量小、速度快,适合大量数据。课件举的按位异或是最简单的例子:
明文 a = 1234,密钥 key = 8888
密文 b = a ^ key = 9834
还原   = b ^ key = 1234
字符串同理,每个字符都能表示成一个数字。真正的 HTTPS 不会用异或,但“同一把钥匙开和锁”这个结构是一样的。
非对称加密有一对密钥:公钥(public key)和私钥(private key)。公钥加密的密文只有私钥能解,私钥加密的密文只有公钥能解。常见算法有 RSA、DSA、ECDSA。公钥可以随便发,私钥只能自己留着。课件用“盒子与锁”的比方:B 把锁(公钥)给 A,A 把文件锁进盒子,只有 B 手里的钥匙(私钥)能打开。
代价是慢。非对称运算比对称运算慢几个数量级,所以它只适合做密钥交换和签名,不适合拿来传网页正文。
摘要不是加密,签名也不是加密
摘要(digest)又叫数据指纹,用单向散列函数把任意长度的信息压成固定长度的一串值。常见算法有 MD5、SHA-1、SHA-256、SHA-512。它有三个性质:
- 定长:输入多长,输出长度固定。
- 分散:输入改一个字节,输出面目全非。
- 单向:从摘要反推原文在计算上不可行。
所以摘要不是加密机制,它没有解密这一步,用途是比较两段数据是否一致。输入空间无限、输出空间有限,理论上一定有碰撞——两段不同的信息算出同一个摘要,只是概率极低。
课件写 MD5“是固定长度(16 字节版本或者 32 字节版本)”,这里把两种计数法说成了两个版本。RFC 1321 定义的 MD5 输出是 128 位,也就是 16 字节;写成十六进制正好 32 个字符。16 和 32 是同一个结果的两种写法,不是两个算法版本。今天证书签名也不该再用 MD5,SHA-1 同样已被主流 CA 停用,新证书基本从 SHA-256 起步。
数字签名是“摘要再经过非对称运算”。课件把它描述成“通过私钥对明文加密,变成密文”,在 RSA 上确实能这么算,但标准里的动作叫签名,目的不是保密。签名结果任何人都能用公钥还原,它证明的是“这段数据出自持有私钥的一方,而且没被改过”。把签名理解成加密,会顺带得出一个错误结论:私钥加密就等于安全传输。实际上公钥是公开的,谁都能解。
签名保护的是摘要本身。如果摘要和原文一起明文传,中间人改完原文可以重算摘要,校验就失去意义;用 CA 私钥处理后,没有私钥就改不出匹配的签名。
为什么不直接对整段证书签名,而要先算摘要?两个原因:非对称运算慢,数据越大越慢;签名结果的长度会跟着原文膨胀。先压成固定长度的摘要,签名就只有一个固定大小的块,验证也快。
前四个方案都差在认证
课件用五个方案一步步逼近答案,这条推演线比直接背结论有用。
只用对称加密。 双方拿着同一个密钥,链路劫持者没有密钥,确实解不开。问题在密钥怎么到对方手里。服务器同时服务成千上万个客户端,每个客户端都得用不同的密钥,否则一个泄露就全泄露。服务器于是要维护一张“客户端—密钥”的对照表:客户端 1 用 key1,客户端 2 用 key2,客户端 3 用 key3。这张表本身就是负担。
更麻烦的是分发。直接把密钥明文发过去,劫持者顺手就拿到了;想用对称加密保护这把密钥,又得先协商“密钥的密钥”,陷入先有鸡还是先有蛋的循环。
只用非对称加密。 服务器把公钥明文发给浏览器,浏览器用公钥加密请求,只有服务器的私钥能解。客户端到服务器这一段看起来安全了,服务器到客户端那一段没有解决:服务器如果用自己的私钥“加密”响应,浏览器用公钥就能解,而公钥一开始就是明文发出去的,中间人截下来同样能解。私钥运算在这里起不到保密作用,它只能做签名。
双方都上非对称加密。 客户端一对密钥,服务器一对密钥,双方交换公钥;客户端用服务器公钥加密,服务器用客户端公钥加密。逻辑上能跑,但每个报文都要做两次非对称运算,速度无法接受,而且交换公钥这一步仍然没有身份认证。
非对称加密加对称加密。 这是实际采用的骨架:客户端本地生成一个对称密钥,用服务器的公钥加密后发过去;服务器用私钥解开,双方之后都用这个对称密钥通信。非对称只用在开头协商,贵一次;正文用对称,快。
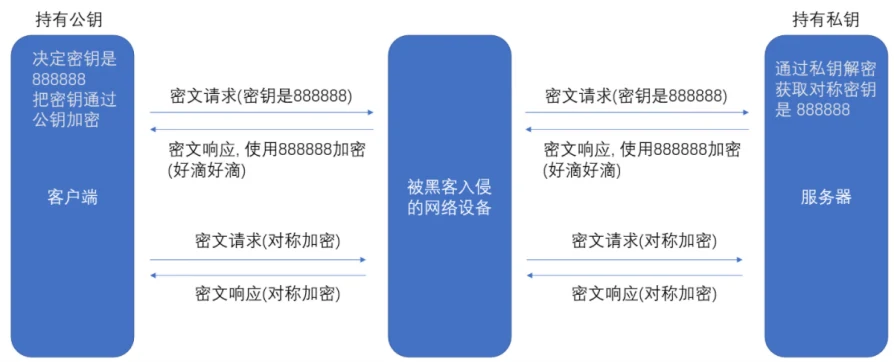
到这一步还有一个洞。中间人如果从最开始就参与,他不必破解 888888,只需要换掉公钥。
- 服务器有公钥 S、私钥 S'。
- 中间人有自己的公钥 M、私钥 M'。
- 服务器把公钥 S 明文发给客户端。
- 中间人截下报文,把 S 换成 M,再发给客户端。
- 客户端不知道公钥被换过,生成对称密钥 X,用 M 加密后发出。
- 中间人用自己的 M' 解开,拿到 X;再用保存的 S 加密 X,转发给服务器。
- 服务器用 S' 解开,也拿到 X。
- 双方开始用 X 加密通信。中间人手里有 X,可以窃听、可以修改,双方都察觉不到。
方案 2、3、4 都挡不住这一步。根因只有一个:客户端无法确认收到的公钥报文确实来自目标服务器,而不是来自中间人。加密本身没有问题,缺的是身份认证。
把自己塞进链路的方式很具体:局域网里做 ARP 欺骗,让受害者的下一跳指向攻击机——ARP 没有认证,谁回答得快谁就被记住;伪造 ICMP 重定向,告诉主机“有更好的路由”,把流量引到指定接口;或者开一个假 WiFi 热点,让设备连上来。这三种都只改变流量走向,不破解任何密码,挡它们靠的正是证书这一层。
证书把公钥和域名绑在 CA 的签名下
解决办法是让一个双方都信任的第三方给公钥背书。这个第三方叫 CA(Certificate Authority,证书认证机构)。服务器先向 CA 申领数字证书,证书里装着申请者信息、域名、公钥、有效期、签发机构,以及 CA 对这些内容的签名。
申请流程是:服务器在本地生成一对密钥,把公钥、域名、申请者信息写进 CSR(Certificate Signing Request,证书签名请求),交给 CA;私钥不出服务器。CA 审核申请信息,对证书明文做散列,用自己的私钥对摘要签名,把明文和签名拼成证书发回。CSR 可以在线生成,但私钥必须自己保管,CA 拿不到,也无法帮你找回。
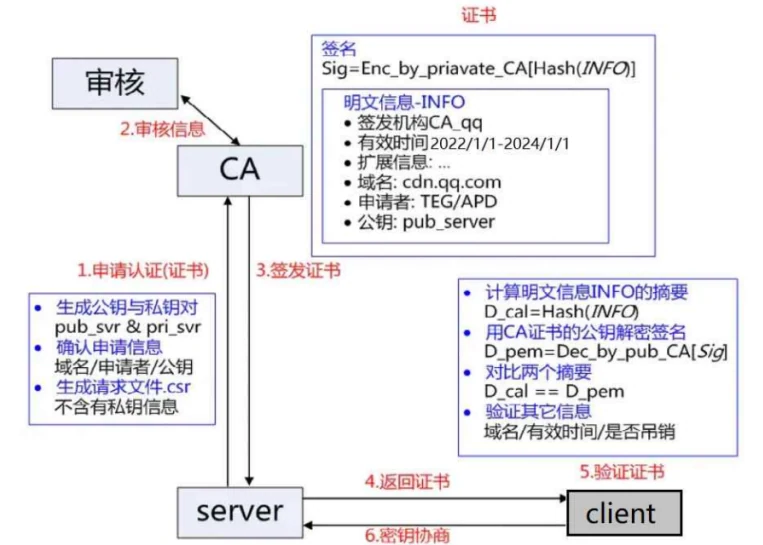
客户端拿到证书后做三件事:
- 看有效期是否已过。
- 看签发机构是否在操作系统内置的受信任列表里。根证书和中间证书构成一条链,链要能一路走到某个受信任的根。
- 验证内容有没有被改:从系统里取签发机构的公钥,解开签名得到摘要 hash1;再对证书明文算一遍摘要 hash2;两个值相等才算完整。现代浏览器还会校验证书里的域名(
subjectAltName),域名对不上同样拒绝。
中间人改不了证书明文,因为他没有 CA 私钥,改完之后算出的摘要签不出匹配的签名。他也可以整体掉包,但只能拿自己向 CA 申请的真证书;那张证书里的域名是他的,不是目标网站的,客户端一眼就能看出不匹配。这两道防线都建立在“中间人没有 CA 私钥”上。
反过来说,如果客户端本机被装了恶意根证书,上面两条全部失效。企业里“装个证书就能抓 HTTPS 包”就是利用了这一点:代理用自己的根证书重新签一张目标网站的证书,客户端信任这个根,于是认为代理就是目标网站。
TLS 握手时,密钥到底怎么产生
课件画的完整流程是:
- 浏览器请求
https://www.xxx.com。 - 服务器返回数字证书。
- 浏览器校验证书,不合法直接提示并终止。
- 合法则随机生成对称密钥 R。
- 用证书里的公钥加密 R,发给服务器。
- 服务器用私钥解密,得到 R。
- 服务器用 R 加密网页内容返回。
- 浏览器用 R 解密。
这套流程对应 TLS 1.2 的静态 RSA 密钥传输:客户端生成预主密钥(pre-master secret),用服务器证书里的 RSA 公钥加密,双方再由预主密钥和双方随机数派生出会话密钥。课件把它简化成一个 R,理解上够用。
TLS 1.3 把这一步换掉了。RFC 8446 删除了静态 RSA 和静态 Diffie-Hellman 密钥交换,所有公钥交换都要求提供前向保密(forward secrecy)。握手时双方各发一个临时 ECDHE 公钥(key_share),各自算出同一个共享秘密,再用它派生会话密钥。抓包里看不到“用公钥加密的 R”,因为这一步不存在了。
前向保密解决的是长期私钥泄露后的历史流量问题。静态 RSA 下,攻击者只要存下密文、日后拿到服务器私钥,就能解出当年的预主密钥,再解密全部流量;ECDHE 的临时私钥用完即弃,长期私钥泄露也解不开旧会话。
整个 HTTPS 涉及三组密钥:
- CA 的密钥对:CA 用私钥签证书,客户端用内置的 CA 公钥验签。它只负责证明“证书没被改、签发机构可信”。
- 服务器的密钥对:私钥留在服务器,公钥写在证书里。TLS 1.2 里它用来解开客户端送来的预主密钥;TLS 1.3 里它用来对握手报文做签名(
CertificateVerify),证明服务器确实持有证书对应的私钥。 - 会话密钥:双方协商出的对称密钥,后面所有应用数据都用它加密。
课件说“第一组,服务器持有私钥,客户端持有公钥,用于校验证书是否被篡改”,把服务器密钥对和 CA 密钥对说成了一个。校验证书用的是 CA 的公钥,不是服务器的公钥;服务器那一对的作用是密钥协商或握手签名。三组密钥里,真正的主角是第三组,前两组都是在保证“这把会话密钥只落在双方手里”。
“上了 HTTPS 就一定安全”错在哪
浏览器地址栏出现锁形图标,只说明三件事:TLS 握手成功、证书链能验证、当前页面没有混合内容。它不说明这个网站是好人开的,也不说明服务器本身没有被攻破。
- 钓鱼站可以申请一张完全合法的证书,域名是它自己的,锁照样亮。
- 证书只验证“申请者控制了这个域名”,不验证网站内容、经营资质、会不会跑路。
- 服务器被拿下之后,HTTPS 只保证“客户端到服务器”这一段,服务器上的明文日志、数据库照样泄露。
- 客户端装了恶意根证书,或者用户手动点了“继续访问”,中间人就能解开全部流量。
- 链路外的信息仍然暴露:访问了哪个域名(SNI)、服务器 IP、报文大小和时间规律,都能被观察。
- TLS 1.3 的 0-RTT 会话恢复可以让客户端在第一个包里带应用数据,省一个往返,但这段数据可被重放,也不具备前向保密。给幂等的
GET用没问题,给“提交订单”用就是事故。 - 明文 HTTP 仍然存在时,攻击者可以把用户从 HTTPS 降级到 HTTP。HSTS 的作用就是让浏览器记住“这个域名只走 HTTPS”,拒绝降级。
HTTPS 解决的是传输途中的窃听与篡改,以及“对面是不是证书上那个域名”。它不解决“这个域名背后的服务是否可信”,也不解决端点安全。把锁当成安全认证,是把传输层的保证当成了业务层的保证。
还没有评论 — 第一条由你来留。