Destination     Gateway         Genmask         Flags Metric Ref Use Iface
192.168.10.0    *               255.255.255.0   U     0      0   0   eth0
192.168.56.0    *               255.255.255.0   U     0      0   0   eth1
127.0.0.0       *               255.0.0.0       U     0      0   0   lo
default         192.168.10.1    0.0.0.0         UG    0      0   0   eth0
这台主机有两块网卡,一条环回,一条默认路由。目的地址是 192.168.56.3 时,包从 eth1 直接发出去;目的地址是 202.10.1.2 时,两条 /24 都不匹配,包交给 192.168.10.1。网络层的工作就是每次做这样一次判断,把包往更靠近目的地的方向推一步。
主机、路由器和节点
- 主机:配有 IP 地址、也维护路由表的设备。
- 路由器:配有 IP 地址、并转发其他主机流量的设备。
- 节点:主机和路由器的统称。
网络层不保证送达、不保证顺序,也不保证不重复。它只负责选路和转发,可靠性留给传输层。这个分工让协议族可以往上叠功能,底下这层始终简单。
20 字节首部,每一格都在防一类故障
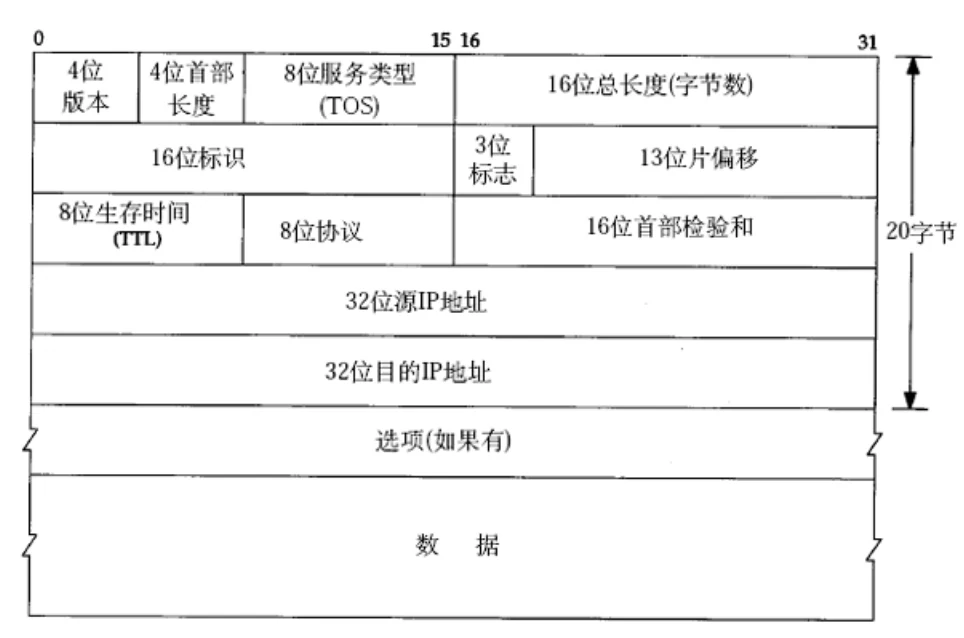
版本号 4 位,IPv4 填 4。首部长度 4 位,单位是 4 字节,最小值 5(20 字节),最大值 15(60 字节)。固定部分占 20 字节,所以选项最多 40 字节。
服务类型 8 位,课件按老标准分成 3 位优先权、4 位 TOS 和 1 位保留,TOS 可选最小延时、最大吞吐量、最高可靠性、最小成本,且只能选一个。这个解释属于 RFC 791 时代。RFC 2474 之后,这 8 位改成 6 位 DSCP(区分服务码点)加 2 位 ECN(显式拥塞通知),TOS 那套四位含义早已不再按位使用。
总长度 16 位,整个 IP 报文(首部加数据)的字节数,上限 65535。
标识 16 位,同一数据报的所有分片共用这个值,接收端靠它把片归到一组。课件说它“唯一标识主机发送的报文”,严格讲它不是全局唯一:它只在一个(源 IP,目的 IP,协议号)的组合内有意义,而且 16 位会回绕。
标志 3 位:第一位保留;第二位 DF(Don't Fragment),置 1 表示不许分片,超过 MTU 就丢弃并回 ICMP;第三位 MF(More Fragments),除最后一片外都置 1。
片偏移 13 位,以 8 字节为单位。这个换算容易写反:字段值 × 8 才是字节偏移。RFC 791 写的是 units of 8 octets;课件在分片那一讲写成“除以 8”,方向反了。
TTL 8 位,数据报能经过的最大跳数,常见默认值 64。每经一台路由器减一,减到 0 就丢弃,丢弃方回一个 ICMP 超时报文。它防的是路由表成环时包在网里永远打转。
协议号 8 位,告诉接收方拼完之后交给谁:1 是 ICMP,6 是 TCP,17 是 UDP。
首部校验和 16 位。课件写“使用 CRC 进行校验”,不对。RFC 791 定义的是所有 16 位字的反码和再取反,和以太网帧尾的 CRC 是两种算法。校验和只覆盖首部,不覆盖数据——因为每台路由器转发时都要改 TTL,改完必须重算首部校验和;把数据算进去,每一跳都要对整个报文做一遍全量运算。数据是否正确,链路层 FCS 和 TCP/UDP 校验和已经管了两遍。
源地址、目的地址各 32 位。没有 NAT 改写时,目的地址在整个转发路径上不变,路由决策靠的就是它。
选项字段不定长,最多 40 字节,实际很少使用:它要求每台路由器都解析变长字段,转发成本不划算。IPv6 把这些功能挪进了扩展首部。
网段的切法:网络号相同,主机号不同
IP 地址分两段:网络号和主机号。
- 网络号标识一个网段,相互连接的两个网段必须有不同网络号。
- 同一网段内主机网络号相同,主机号必须不同。
- 子网里新增主机,网络号沿用,主机号不能和已有主机重复。
手动给每台机器配 IP 很麻烦,DHCP 负责自动分配。家用路由器通常内置 DHCP 服务,所以它既是网关,也是 DHCP 服务器。
早期方案把地址分成五类:
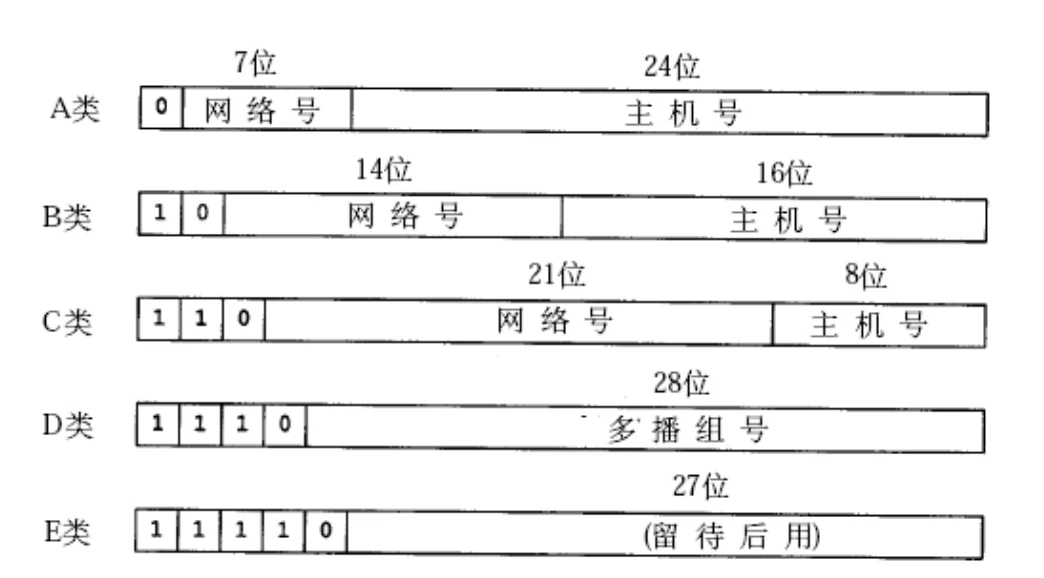
A 类 0.0.0.0–127.255.255.255,B 类 128.0.0.0–191.255.255.255,C 类 192.0.0.0–223.255.255.255,D 类 224.0.0.0–239.255.255.255 用于多播,E 类 240.0.0.0–255.255.255.255 保留。课件把 E 类写成到 247.255.255.255,少了一截;E 类实际覆盖 240 以上的全部地址。
这套分类很快就不够用:大多数组织申请 B 类,B 类地址耗尽,A 类却大量闲置。一个 B 类网段理论上能容纳六万五千多台主机,现实中没有哪个子网需要这么多。
CIDR 和掩码:把“哪几位是网络号”变成可配置
CIDR(Classless Inter-Domain Routing,无类别域间路由)引入子网掩码,不再看地址属于 A、B 还是 C 类。
掩码是 32 位,规则是前面连续若干个 1、后面连续若干个 0,1 和 0 不允许交错。255.255.0.255 这种不是合法掩码。IP 地址和掩码按位与,得到网络号;主机号从全 0 到全 1 就是子网地址范围。
140.252.20.68/24 表示掩码高 24 位为 1,即 255.255.255.0。/26 是 255.255.255.192,一块 64 个地址,扣掉全 0 的网络地址和全 1 的广播地址,剩 62 个可用。
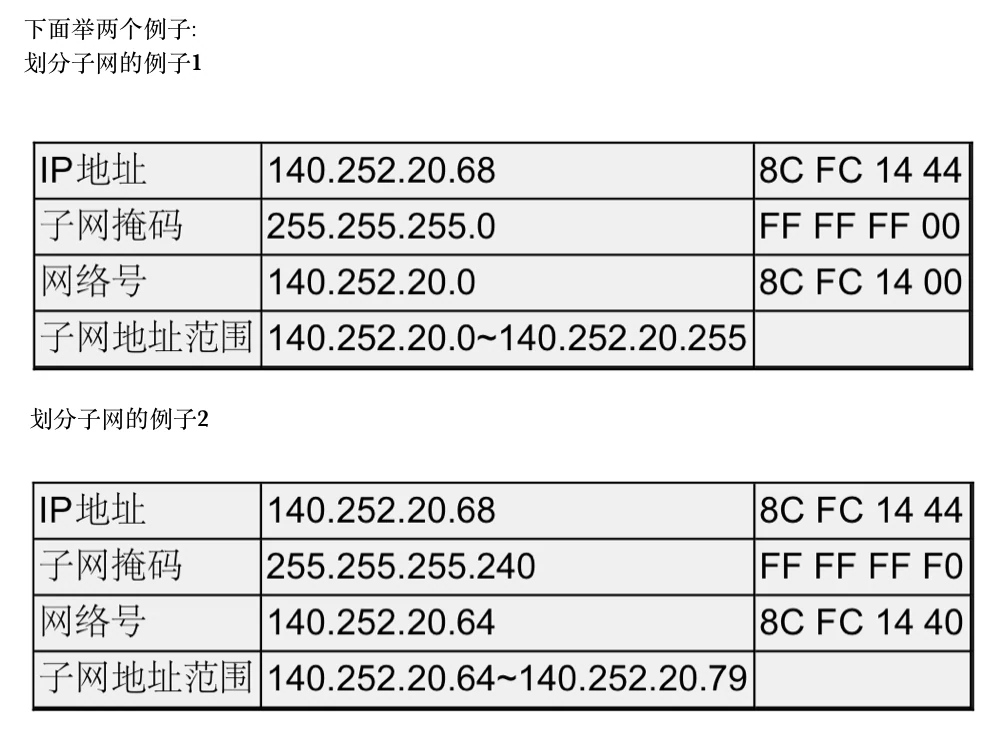
路由表里同时存在多条可能命中的条目时,规则不是“从上往下第一个命中”,而是最长前缀匹配:掩码越长,描述范围越窄、越精确,优先级越高。192.168.0.0/16 和 192.168.10.0/24 都覆盖 192.168.10.7,包走 /24 那条。输出顺序容易让人以为是从上往下依次匹配,内核实际按前缀长度比较。
三个特殊地址要记牢:主机位全 0 是网络地址,代表整个网段;主机位全 1 是广播地址,只在同一链路内有效;127.* 是环回,包不出网卡。
私有地址由 RFC 1918 规定,只用于局域网:
10.0.0.0/8,前 8 位网络号,约 1677 万个地址。172.16.0.0/12,覆盖172.16.*到172.31.*,约 104 万个地址。192.168.0.0/16,前 16 位网络号,65536 个地址。
范围内的叫私有 IP,其余是公网 IP。不同局域网可以重复使用同一个私有网段,公网地址必须全球唯一,所以家用路由器出厂都是 192.168.1.1 并不奇怪。
地址不够用,靠三件事撑到现在
IPv4 一共 2 的 32 次方,约 43 亿个地址,还要扣除特殊地址;每块网卡又可能要配多个 IP。缓解办法有三层:
- 动态分配:只给接入网络的设备分配地址,同一台设备每次拿到的地址可能不同。
- NAT:路由器把内网 IP 替换成 WAN 口 IP,逐级替换后数据包带着公网地址出去。家用路由器通常有两个地址,WAN 口一个、LAN 口一个;LAN 口下的主机属于这个路由器的子网。
- IPv6:16 字节、128 位地址。它不是 IPv4 的简单升级,两者互不兼容,目前仍未全面普及。
私有地址能在不同局域网重复,靠的就是 NAT 在出口做替换。这也带来一个后果:内网服务默认无法被公网直接访问,要对外提供服务,必须部署在有公网 IP 的机器上,或者在路由器上做端口映射。
路由表:目的网络、掩码、下一跳、出口
route 输出的字段:
Destination:目的网络地址。Genmask:子网掩码。Gateway:下一跳地址。Iface:发送接口。Flags:U表示条目有效,G表示需要经过路由器转发;没有G说明目的网络和本机接口直连。Metric、Ref、Use:度量值、引用数、使用计数。
转发过程就是拿目的地址逐个和掩码做与运算:
- 目的
192.168.56.3:和第一行掩码与出192.168.56.0,不等于第一行的192.168.10.0;和第二行掩码与出192.168.56.0,正好命中,从eth1发出。192.168.56.0/24与eth1直连,所以直接送到目的主机,不经过路由器。 - 目的
202.10.1.2:和前几行都不匹配,落到default,从eth0发给192.168.10.1,由它按自己的路由表决定下一跳。
缺省路由是最后兜底的那一条,不是优先级最高的那一条。
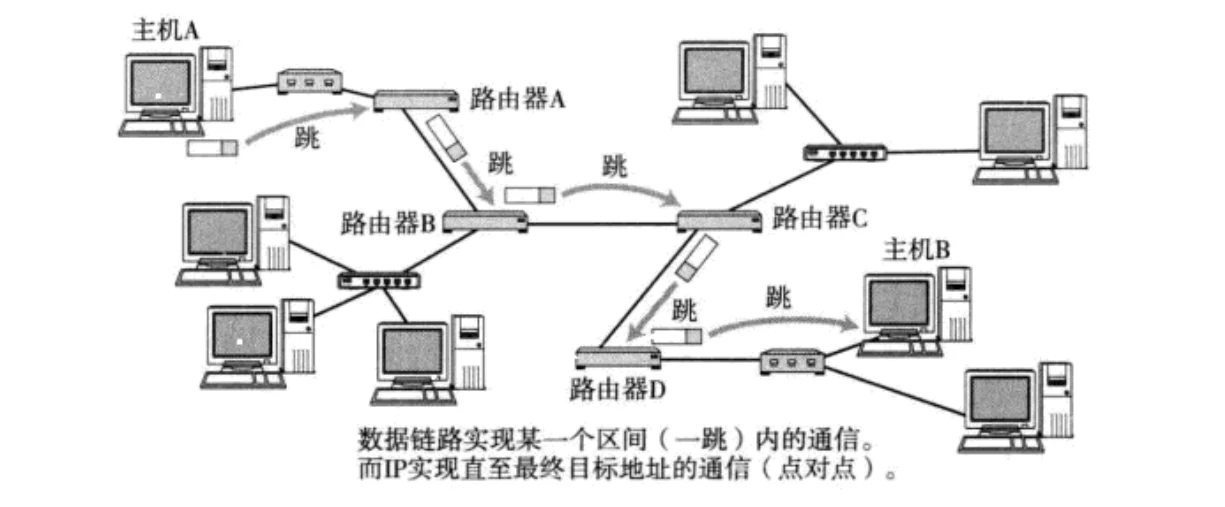
“一跳”不是“一台路由器”,而是数据链路层上的一段传输区间:从源 MAC 到目的 MAC。路由器改了包的 IP 头和 TTL,但每一段里的 MAC 都会重新封装。
ARP 和 ICMP 各自补哪一块
路由决策看 IP 地址,真正发帧时链路层只认 MAC。两者之间的桥梁是 ARP(Address Resolution Protocol):把“下一跳的 IP”翻成“下一跳的 MAC”。跨网段时解析的不是目标主机的 MAC,而是网关的 MAC——本机只关心这一跳交给谁。ARP 表可以用 ip neigh 或 arp -a 查看。
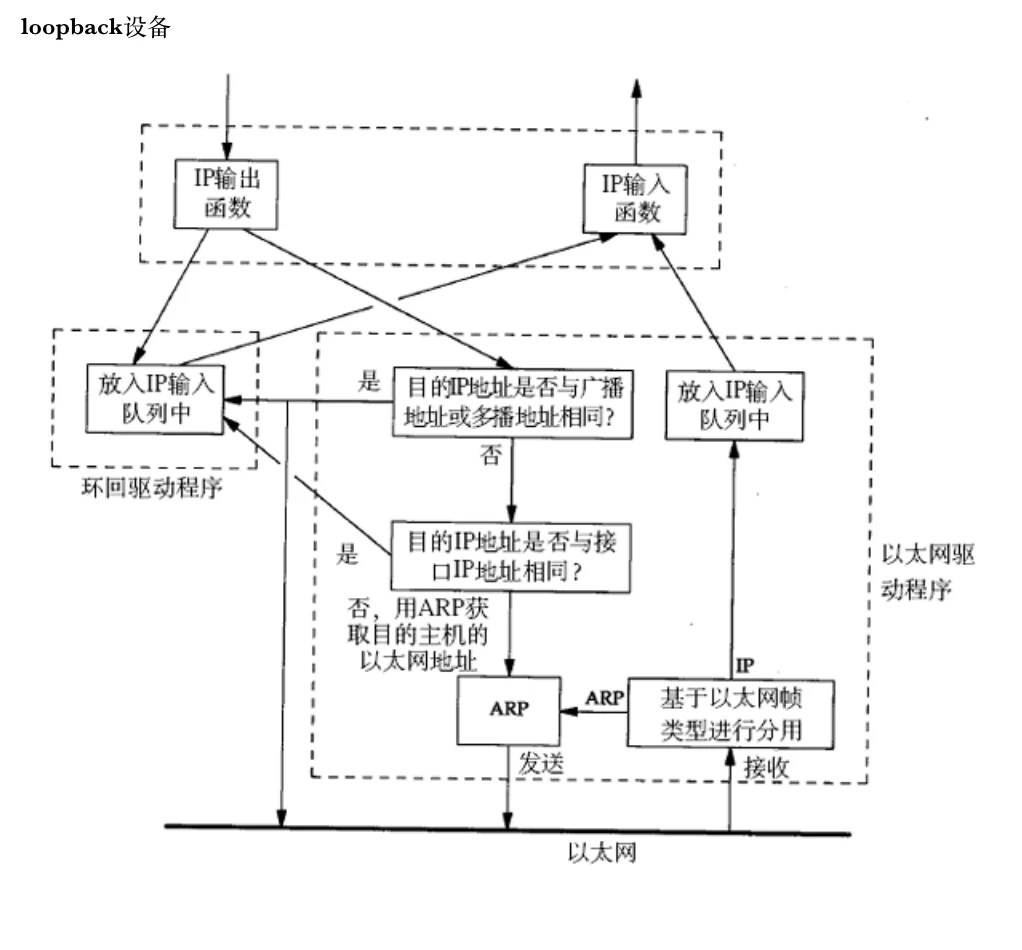
ICMP(Internet Control Message Protocol)负责报错和探测:
- 目的地不可达、TTL 超时、分片需要但设置了 DF,都由路由器回 ICMP 告诉源端。
ping用 ICMP Echo Request/Reply 测连通性。traceroute利用 TTL:先发 TTL=1 的包,第一台路由器减到 0、回 ICMP 超时,源端记下它的地址;再发 TTL=2 的,第二跳现形;一路加到目的地。输出里那串 IP 就是被 TTL 一个个逼出来的。- ICMP 重定向可以告诉主机“有更合适的下一跳”,这个报文类型也常被拿来做中间人攻击。
Linux 发出的包默认 TTL 是 64,由 net.ipv4.ip_default_ttl 控制。看到回包 ttl=49,大致可推断经过了 15 跳。
路由表从哪里来
静态路由由管理员手写,适合结构稳定的小网络。动态路由由协议自动生成,常见两类算法:
- 距离向量:每个节点只知道“到邻居多远、邻居说到某地多远”,反复交换后收敛,RIP 属于这一类。
- 链路状态:每个节点拿到全网拓扑,自己跑 Dijkstra 算最短路径,OSPF 属于这一类。
公网本身就是这种分层路由拼出来的:IETF 定协议,IEEE 定链路标准,ICANN 和区域机构(如 APNIC)分配地址段,Tier1 运营商建跨洋骨干,ISP 做接入,IXP 提供交换节点。每一层都有自己的网段和路由表。
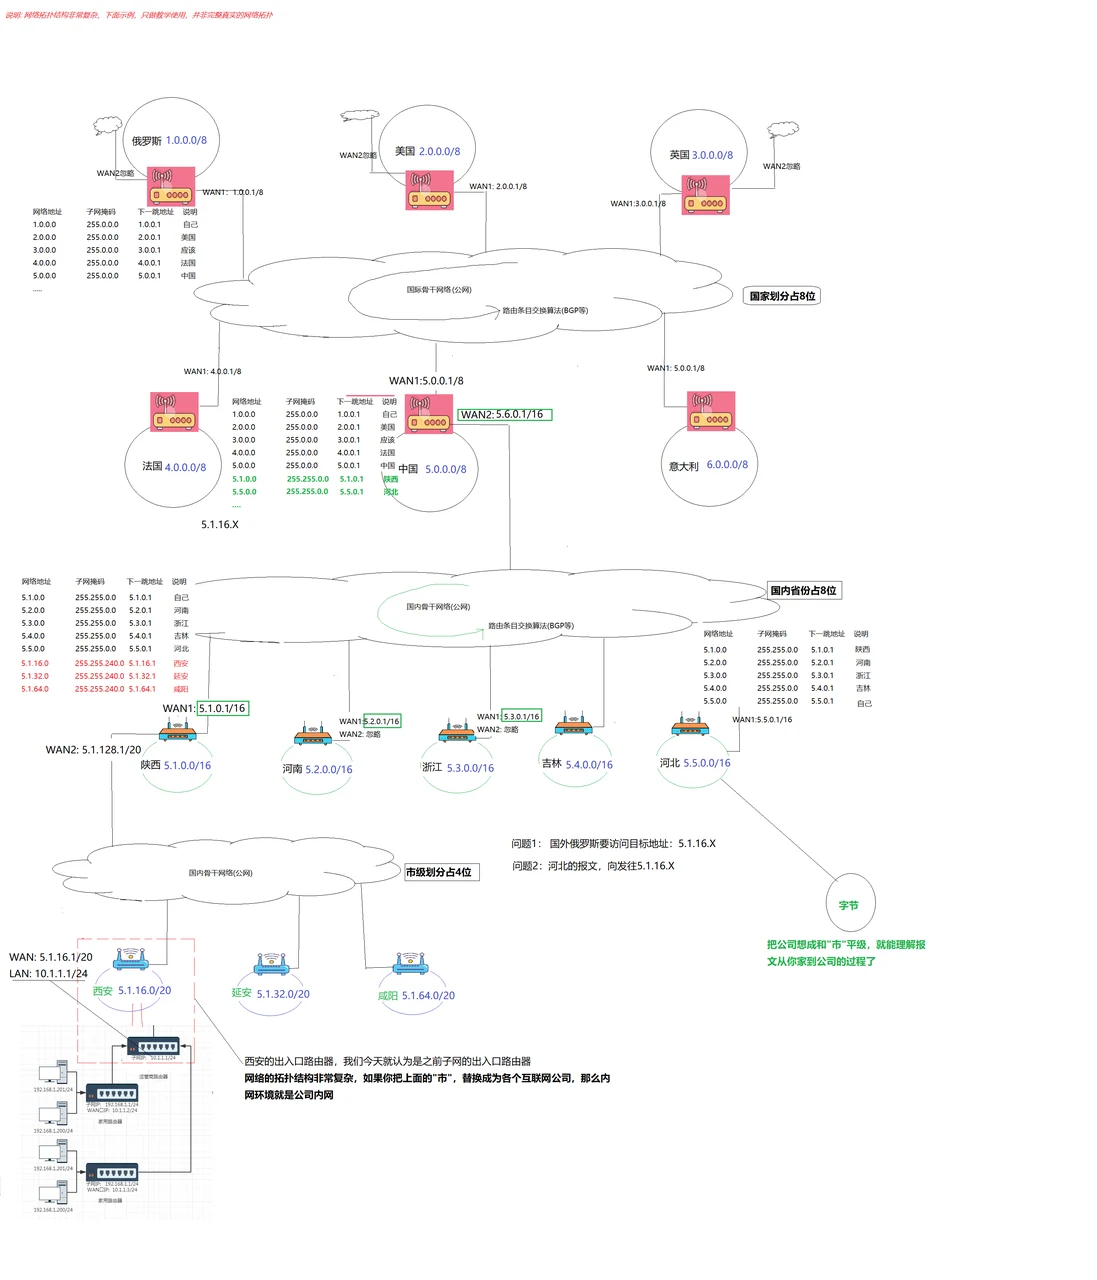
网络层的职责到此为止:挑路、转发、丢弃,剩下的一律不管。包可能丢、可能乱序、可能重复,这些交给上层。理解了这一点,再看传输层为什么要做确认、重传和排序,就顺了。
还没有评论 — 第一条由你来留。